Auteur : imToken
L'informatique quantique ne constitue pas encore une menace réelle, mais elle force la blockchain à repenser l'autorisation des comptes, la gestion des clés et les mécanismes de migration des actifs.
Rédigé par : imToken
Si un jour, un ordinateur quantique pouvait dériver une clé privée à partir d'une clé publique déjà exposée sur la chaîne en un temps extrêmement court, le système de sécurité des crypto-actifs bâti aujourd'hui sur la cryptographie tiendrait-il encore ?
Pendant longtemps dans le passé, les discussions sur l'informatique quantique dans l'industrie crypto sont restées principalement au niveau des spéculations théoriques, c'est-à-dire reconnaître que la cryptographie sur courbes elliptiques largement utilisée par les blockchains grand public telles que Bitcoin et Ethereum pourrait être brisée à l'avenir par des ordinateurs quantiques dotés d'une puissance de calcul suffisante, mais que cela reste encore relativement lointain.
En fait, d'ici 2026, cette question est officiellement entrée dans la phase de mise en œuvre technique. La Fondation Ethereum a non seulement créé une équipe de recherche dédiée à la sécurité post-quantique, mais a également fixé la fin de l'année 2029 dans sa dernière feuille de route protocolaire comme objectif technique pour que la L1 atteigne pleinement la résistance post-quantique au niveau de la couche d'exécution, de la couche de consensus et de la couche de données.
Pour un réseau ouvert comptant des centaines de millions de comptes, une échelle d'actifs massive et un écosystème applicatif complexe, remplacer le système cryptographique est loin d'être une simple mise à niveau logicielle.
En particulier du point de vue des utilisateurs ordinaires, le véritable défi ne réside souvent pas dans « comment générer une nouvelle clé privée résistante aux quantiques », mais dans la manière de contrôler encore en toute sécurité et de manière transparente les comptes et actifs d'origine pendant le processus de changement des algorithmes de signature.
Que menace réellement l'informatique quantique ?
Pour comprendre l'impact de l'informatique quantique sur les crypto-actifs, nous devons d'abord décomposer le système de sécurité de la blockchain.
Actuellement, Ethereum repose principalement sur quatre types de composants cryptographiques pour fonctionner, servant respectivement les comptes, le consensus, la disponibilité des données et les preuves de la couche applicative. Ils résolvent des problèmes différents, et leur exposition aux risques de l'informatique quantique n'est pas égale :
- ECDSA : l'algorithme de signature numérique sur courbe elliptique utilisé par les comptes utilisateurs ordinaires pour prouver la propriété de l'initiateur de la transaction ;
- BLS : l'algorithme de signature utilisé par la couche de consensus PoS d'Ethereum, qui peut agréger efficacement les votes de centaines de milliers de validateurs en une seule signature ;
- Systèmes de preuve ZK : systèmes de preuve à divulgation nulle de connaissance utilisés par des applications telles que Rollup ;
- KZG : un schéma d'engagement polynomial utilisé pour la vérification de la disponibilité des données (DA) de Blob et Rollup ;
Parmi eux, les premiers affectés sont la cryptographie asymétrique basée sur les problèmes de logarithme discret sur courbe elliptique, tels que ECDSA et BLS.
Comme on le sait, il est informatiquement presque irréalisable pour les ordinateurs traditionnels de dériver une clé privée à partir d'une clé publique, mais un ordinateur quantique tolérant aux fautes exécutant l'algorithme de Shor peut théoriquement résoudre le problème du logarithme discret sur courbe elliptique en temps polynomial, brisant ainsi la sécurité de la cryptographie à clé publique basée sur des hypothèses mathématiques connexes, telles que ECDSA et BLS.
Une fois la clé privée restaurée, un attaquant n'a pas besoin de voler la phrase mnémonique ni de compromettre le client du portefeuille, et peut directement forger des signatures légitimes pour transférer des actifs. De même, les clés des validateurs, les autorisations de gestion multi-signature du protocole et les clés de contrôle des ponts inter-chaînes font tous face à des tests à long terme similaires.
En revanche, les fonctions de hachage représentées par Keccak-256 sont plus résilientes à l'informatique quantique. Bien que l'algorithme de Grover puisse apporter une accélération quadratique, il ne transformera pas directement un problème de sécurité à difficulté exponentielle en un problème résoluble en temps polynomial comme le fait l'algorithme de Shor.

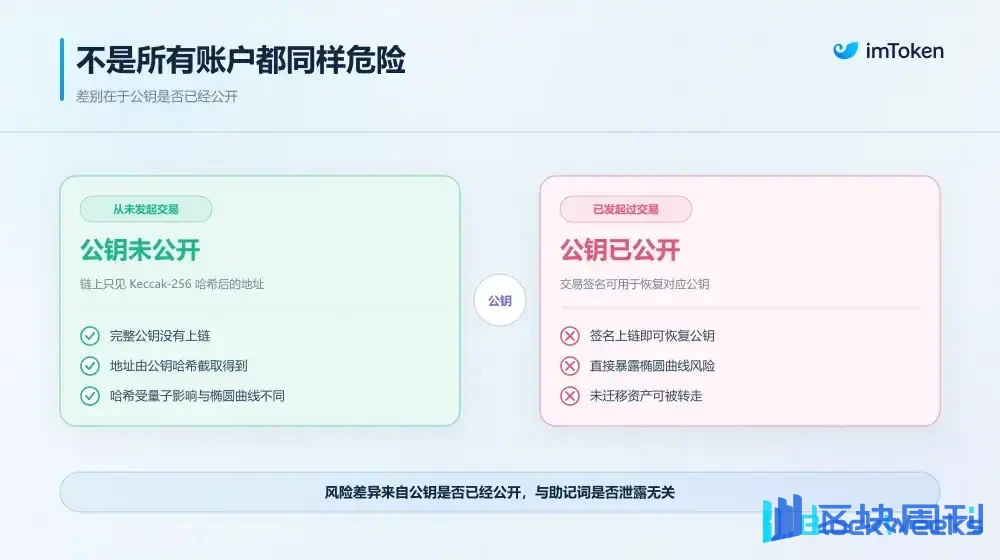
Cela conduit également à un détail clé souvent négligé : tous les comptes Ethereum ne présentent pas le même niveau de risque face aux menaces quantiques.
L'adresse d'un EOA Ethereum ordinaire est obtenue en prenant la clé publique, en la hachant avec Keccak-256 et en tronquant le résultat.
Par conséquent, si l'un de vos portefeuilles froids n'a jamais initié de transaction on-chain vers l'extérieur, ni exposé publiquement de signature off-chain, alors seule l'adresse hachée est enregistrée on-chain, et la clé publique complète n'a jamais été exposée, restant protégée par le caractère irréversible du hachage ; mais dès que cette adresse a initié ne serait-ce qu'un seul transfert ou une autorisation de contrat, un attaquant peut restaurer la clé publique complète grâce à la signature de transaction publique, l'exposant directement au risque d'une future compromission de la courbe elliptique.
Bien sûr, à ce stade, aucun ordinateur quantique doté de capacités de cassage cryptographique n'est apparu dans le monde, et les utilisateurs ordinaires n'ont aucune raison de paniquer et de transférer leurs actifs pour cette raison.
L'équipe post-quantique de la Fondation Ethereum a également souligné à plusieurs reprises que les ordinateurs quantiques tolérants aux fautes présentant une menace réelle doivent encore surmonter un grand nombre de lacunes d'ingénierie en matière d'échelle matérielle et de correction d'erreurs quantiques (Pour aller plus loin « Qu'est-ce que l'informatique quantique menace exactement ? Un guide crypto pour l'ère post-quantique »).
Mais le problème est que la migration cryptographique elle-même prend des années, et si nous attendons que la menace se manifeste réellement pour commencer à nous préparer, il sera peut-être déjà trop tard.
Quelles préparations Ethereum met-il en place ?
En 2026, la Fondation Ethereum a établi une équipe dédiée à la sécurité post-quantique afin de coordonner la recherche et la mise en œuvre d'ingénierie de la cryptographie post-quantique au niveau du protocole.
Contrairement à la simple recherche d'un nouvel algorithme de signature, Ethereum s'efforce de faire progresser simultanément la mise à niveau de son système cryptographique dans trois directions : la couche d'exécution, la couche de consensus et la couche de données.

Couche d'exécution : faire en sorte que les comptes ne soient plus liés de manière permanente à une seule clé privée
Pour les utilisateurs ordinaires, le changement le plus direct provient de la couche d'exécution.
La logique d'autorisation de compte des EOA traditionnels d'Ethereum est relativement fixe, c'est-à-dire que les utilisateurs génèrent des signatures via des clés privées secp256k1, et le réseau vérifie si la signature est valide via ECDSA.
Cette conception est suffisamment simple et a été vérifiée sur le long terme, mais elle rend l'identité du compte fortement liée à un système de signature spécifique. Si ECDSA n'est plus sûr à l'avenir, les utilisateurs devront changer d'algorithme de signature, mais le simple passage à une nouvelle clé privée signifie souvent générer une nouvelle adresse de compte, et les actifs d'origine, les enregistrements d'interaction avec les contrats et les relations applicatives devront peut-être également être migrés à nouveau.
Ce n'est manifestement pas une solution idéale.
Pour briser ce carcan, Ethereum accélère l'avancement de l'abstraction de compte native, dont le représentant le plus emblématique est l'EIP-8141 (Pour aller plus loin « Abstraction de compte native + résistance quantique : pourquoi l'EIP-8141 n'est-il pas encore devenu la tête d'affiche du Hegotá d'Ethereum ? »).
Il tente de diviser la vérification des transactions, l'exécution réelle et le paiement du Gas en différentes étapes d'exécution, permettant aux comptes de déterminer si une transaction est valide grâce à une logique programmable, aidant ainsi les comptes à se libérer progressivement de la dépendance fixe aux clés privées ECDSA, à réaliser une rotation native des clés et à laisser de la place pour l'introduction de différents algorithmes de vérification de signature à l'avenir.
En parallèle, Ethereum étudie également des précompilations de vérification de signature post-quantique, afin que les contrats intelligents et la logique de vérification de compte puissent vérifier plus efficacement et nativement de nouveaux types de signatures.
Mais ce n'est que la première étape. Étant donné que les signatures post-quantiques sont généralement beaucoup plus volumineuses que les signatures ECDSA/BLS traditionnelles, Ethereum doit également résoudre les problèmes de données et de coûts de calcul qui en résultent. Par exemple, l'EIP-8288 propose d'utiliser l'agrégation récursive STARK pour compresser les résultats de vérification d'un grand nombre de signatures post-quantiques en preuves plus compactes, réduisant ainsi la charge de données et de vérification on-chain.
Couche de consensus : remplacer le BLS traditionnel par des signatures à base de hachage
Au-delà de la couche d'exécution, la couche de consensus est encore plus centrale pour le mécanisme de fonctionnement sous-jacent de la PoS du réseau Ethereum.
Actuellement, le consensus PoS repose fortement sur les propriétés d'agrégation des signatures BLS. Si elles étaient directement remplacées par des signatures post-quantiques ordinaires, la taille énorme des signatures augmenterait considérablement les coûts de propagation sur le réseau P2P, de stockage et de vérification entre les nœuds.
À cette fin, la feuille de route Lean Ethereum d'Ethereum a proposé deux directions techniques notables.
- leanXMSS : un schéma de signature post-quantique basé sur des fonctions de hachage, prévu pour remplacer les signatures BLS actuellement utilisées par les validateurs, éliminant à la racine la dépendance aux courbes elliptiques ;
- leanVM : une machine virtuelle à connaissance nulle minimaliste conçue spécifiquement pour agréger efficacement des signatures post-quantiques. Elle tente d'utiliser des preuves à connaissance nulle résistantes aux quantiques telles que les STARK récursifs pour compresser les signatures de hachage d'un grand nombre de validateurs en preuves compactes, sauvegardant ainsi la limite inférieure de performance du consensus tout en garantissant la sécurité résistante aux quantiques ;
Cela montre également qu'il n'existe pas d'algorithme universel unique pour la mise à niveau post-quantique ; le consensus des validateurs et les portefeuilles des utilisateurs ordinaires doivent chacun être associés aux outils cryptographiques qui leur conviennent le mieux.
Couche de données : KZG et les preuves ZK doivent aussi prendre en compte la sécurité quantique
Outre les signatures de compte et les signatures de validateurs, la couche de données fait également face à des défis à long terme.
Ces dernières années, Ethereum a largement utilisé le mécanisme d'engagement polynomial KZG, en particulier pour la disponibilité des données Blob et Rollup, et la sécurité de KZG repose sur des hypothèses mathématiques liées aux appariements de courbes elliptiques, de sorte que l'impact de l'informatique quantique future doit également être pris en compte.
En outre, au niveau de la couche applicative, certaines preuves ZK utilisées par des systèmes tels que les Rollups présentent des problèmes similaires. En particulier, certaines SNARK qui reposent sur des appariements de courbes elliptiques ont des hypothèses de sécurité qui peuvent également être affectées par l'algorithme de Shor ; en revanche, les STARK construites sur des fonctions de hachage ne reposent pas sur l'hypothèse du logarithme discret sur courbe elliptique et possèdent donc de meilleures propriétés de sécurité post-quantique.
Cela signifie que la migration post-quantique n'est pas seulement un problème pour la L1 d'Ethereum ; à l'avenir, elle devra également s'étendre progressivement à la L2, aux Rollups et à diverses applications on-chain.
En termes de calendrier, dans les priorités de protocole publiées par la Fondation Ethereum en septembre 2026, il a été explicitement proposé de s'efforcer d'atteindre la résistance post-quantique au niveau de la couche d'exécution, de la couche de consensus et de la couche de données de la L1 d'Ethereum avant décembre 2029, et les jalons de mise à niveau ultérieurs introduiront également progressivement des infrastructures telles que l'enregistrement de clés publiques post-quantiques, la vérification de signatures, les preuves de consensus et les engagements de données.
Ce sera un projet à long terme impliquant l'ensemble de l'écosystème.

Comment les utilisateurs peuvent-ils migrer leurs actifs en toute sécurité ?
Si les deux parties précédentes ont examiné comment Ethereum peut résoudre les problèmes cryptographiques sous-jacents, alors pour les utilisateurs ordinaires, ce qui mérite le plus d'attention est en réalité lorsque le système de signature existant devra être mis à niveau, que doivent faire nos portefeuilles ?
Cette question est bien plus complexe que la simple régénération d'une clé privée.
Le premier problème à résoudre est celui de l'identité du compte.
Pour les EOA traditionnels, il existe une association mathématique directe entre l'adresse du compte et la clé publique. Si les utilisateurs utilisent directement un nouveau système de clés post-quantiques, ils devront généralement générer une nouvelle identité de compte, puis y transférer les actifs d'origine.
Mais cela entraîne une série de problèmes. Outre l'ETH et les jetons ERC-20, les utilisateurs peuvent également détenir des NFT, des dépôts et des positions dans des protocoles DeFi, ainsi que des actifs sur différents réseaux L2. Certaines applications enregistrent également des permissions, des points, des interactions historiques et des relations d'identité sur la base de l'adresse de l'utilisateur.
Si chaque mise à niveau cryptographique nécessitait de changer l'adresse du compte, les utilisateurs devraient gérer à nouveau ces actifs et ces relations applicatives, et le coût de migration serait très élevé.
Par conséquent, l'importance de l'abstraction de compte devient évidente. Elle peut séparer autant que possible l'identité du compte de la clé de signature sous-jacente, permettant aux comptes de déterminer qui a le droit de contrôler les actifs grâce à une logique de vérification programmable.
En théorie, cela signifie qu'à l'avenir, les utilisateurs auront la possibilité de changer l'algorithme de signature sous-jacent tout en conservant l'adresse de compte d'origine, sans avoir à déplacer tous les actifs vers une autre adresse.
C'est également l'une des capacités que l'EIP-8141 espère fournir.

Vient ensuite la migration entre les anciennes et les nouvelles clés. Un processus de migration idéal devrait être lorsque le système cryptographique existant est encore sûr, l'utilisateur autorise activement la nouvelle clé post-quantique à prendre en charge le compte.
Par exemple, le portefeuille peut d'abord générer une nouvelle clé post-quantique dans un environnement sécurisé, puis, grâce à une signature valide du compte existant, autoriser une mise à jour des règles de vérification du compte.
Si la clé privée ECDSA d'origine est encore sûre, ce processus peut se dérouler selon la procédure normale de mise à niveau du compte. Mais si les ordinateurs quantiques ont déjà la capacité de casser les clés privées existantes, la situation est complètement différente.
À ce moment-là, tant les attaquants que le véritable utilisateur peuvent avoir la capacité de forger des signatures pour le compte d'origine, et il sera très difficile pour le système de déterminer, sur la seule base de l'ancienne clé, qui est réellement le propriétaire légitime.
C'est aussi pourquoi il est si important de migrer à l'avance.
En outre, il existe un autre type de comptes encore plus délicats : les portefeuilles qui n'ont pas été utilisés depuis longtemps, dont les clés privées ont déjà été perdues, ou dont les propriétaires ne savent tout simplement pas qu'une mise à niveau est nécessaire. Ces comptes peuvent encore détenir de grandes quantités d'actifs mais être incapables de mener à bien activement la migration.
Pour de tels actifs, la question de savoir s'il faut les laisser rester aux adresses d'origine, ou si des mesures telles que le gel devraient être prises à l'avenir par le biais de la gouvernance du protocole, reste controversée.
Enfin, et c'est le plus facile à négliger, la migration sécurisée elle-même ne doit pas devenir un nouveau vecteur d'attaque.
Lorsque l'ensemble du secteur commence à discuter de la menace quantique, il est très probable que les attaquants exploitent la panique des utilisateurs pour créer des pages soi-disant de « mise à niveau de sécurité quantique », de « vérification de clé privée » ou de « migration d'actifs », incitant les utilisateurs à saisir des phrases mnémoniques ou à signer des autorisations malveillantes.
Par conséquent, les futurs portefeuilles doivent non seulement fournir des outils de migration, mais aussi permettre aux utilisateurs d'identifier clairement la source des mises à niveau, de vérifier le contenu des transactions et de confirmer exactement quels actifs la nouvelle logique d'autorisation contrôle.

Réflexions finales
Dans l'état actuel des choses, l'informatique quantique est encore loin d'atteindre le niveau où elle pourrait directement menacer les systèmes cryptographiques des blockchains grand public.
Mais cela ne signifie pas que le secteur peut l'ignorer.
La feuille de route post-quantique qu'Ethereum fait avancer montre en réalité aussi que l'avenir de la sécurité de la blockchain ne devrait pas être construit sur l'hypothèse qu'un certain algorithme cryptographique ne sera jamais cassé, mais devrait être construit sur la capacité de l'ensemble du système à se mettre à niveau et à migrer en toute sécurité de manière continue.
Pour les utilisateurs ordinaires, le rôle des portefeuilles changera également en conséquence.
Auparavant, la mission principale d'un portefeuille était d'aider les utilisateurs à générer, sécuriser et utiliser des clés privées ; à l'avenir, il devra également aider les utilisateurs à comprendre les risques liés aux comptes, à gérer les clés sous différents systèmes cryptographiques et à réaliser en toute sécurité les mises à niveau de compte lorsque cela est nécessaire.
Il ne s'agit pas seulement d'un changement d'algorithme de signature, mais d'une évolution du portefeuille, d'un outil de gestion de clés privées vers une infrastructure de gestion de la sécurité des actifs à long terme.
Au moins aujourd'hui, les utilisateurs n'ont pas encore besoin de se précipiter pour migrer leurs actifs en raison de l'informatique quantique, mais pour les développeurs de portefeuilles et l'ensemble de l'industrie crypto, le moment qui mérite vraiment d'être préparé à l'avance a déjà commencé.