Autor: imToken
Obliczenia kwantowe nie stanowią jeszcze realnego zagrożenia, ale zmuszają blockchain do przeprojektowania mechanizmów autoryzacji kont, zarządzania kluczami i migracji aktywów.
Autor: imToken
Gdyby pewnego dnia komputer kwantowy mógł w niezwykle krótkim czasie wyprowadzić klucz prywatny z klucza publicznego już ujawnionego w łańcuchu, czy system bezpieczeństwa aktywów kryptowalutowych zbudowany dziś na kryptografii nadal by się utrzymał?
Przez długi czas w przeszłości dyskusje o obliczeniach kwantowych w branży kryptowalutowej pozostawały głównie na poziomie teoretycznych spekulacji, to znaczy uznawano, że kryptografia krzywych eliptycznych szeroko stosowana przez główne blockchainy, takie jak Bitcoin i Ethereum, może w przyszłości zostać złamana przez komputery kwantowe o wystarczającej mocy obliczeniowej, ale że jest to jeszcze stosunkowo odległe.
W rzeczywistości do 2026 roku kwestia ta oficjalnie weszła w fazę wdrożenia inżynieryjnego. Fundacja Ethereum nie tylko powołała dedykowany zespół badawczy ds. bezpieczeństwa postkwantowego, ale także wyznaczyła koniec 2029 roku w najnowszej mapie drogowej protokołu jako cel inżynieryjny dla L1, aby w pełni osiągnąć odporność postkwantową na warstwie wykonawczej, warstwie konsensusu i warstwie danych.
Dla otwartej sieci z setkami milionów kont, ogromną skalą aktywów i złożonym ekosystemem aplikacji zastąpienie systemu kryptograficznego jest dalekie od prostej aktualizacji oprogramowania.
Zwłaszcza z perspektywy zwykłych użytkowników prawdziwe wyzwanie często nie polega na tym, "jak wygenerować nowy klucz prywatny odporny na kwant", ale na tym, jak w procesie zmiany algorytmów podpisu nadal bezpiecznie i bezproblemowo kontrolować oryginalne konta i aktywa.
Czym naprawdę zagrażają obliczenia kwantowe?
Aby zrozumieć wpływ obliczeń kwantowych na aktywa kryptowalutowe, musimy najpierw rozłożyć system bezpieczeństwa blockchain na części.
Obecnie Ethereum opiera się głównie na czterech rodzajach komponentów kryptograficznych, służących odpowiednio kontom, konsensusowi, dostępności danych i dowodom warstwy aplikacji. Rozwiązują one różne problemy, a ich ekspozycja na ryzyko związane z obliczeniami kwantowymi nie jest równa:
- ECDSA: algorytm podpisu cyfrowego oparty na krzywych eliptycznych, używany przez zwykłe konta użytkowników do potwierdzania własności inicjatora transakcji;
- BLS: algorytm podpisu używany przez warstwę konsensusu PoS Ethereum, który może efektywnie agregować głosy setek tysięcy walidatorów w jeden podpis;
- Systemy dowodów ZK: systemy dowodów z wiedzą zerową używane przez aplikacje takie jak Rollup;
- KZG: schemat zobowiązania wielomianowego używany do weryfikacji dostępności danych (DA) Blob i Rollup;
Spośród nich najpierw dotknięta zostaje kryptografia asymetryczna oparta na problemie logarytmu dyskretnego na krzywych eliptycznych, taka jak ECDSA i BLS.
Jak powszechnie wiadomo, dla tradycyjnych komputerów wyprowadzenie klucza prywatnego z klucza publicznego jest obliczeniowo niemal niewykonalne, ale komputer kwantowy odporny na błędy, uruchamiający algorytm Shora, może teoretycznie rozwiązać problem logarytmu dyskretnego na krzywych eliptycznych w czasie wielomianowym, łamiąc w ten sposób bezpieczeństwo kryptografii klucza publicznego opartej na powiązanych założeniach matematycznych, takich jak ECDSA i BLS.
Po odtworzeniu klucza prywatnego atakujący nie musi kraść frazy mnemonicznej ani naruszać klienta portfela, i może bezpośrednio sfałszować legalne podpisy, aby przelać aktywa. Podobnie klucze walidatorów, uprawnienia do zarządzania multi-podpisem protokołu i klucze kontrolne mostów międzyłańcuchowych stoją w obliczu podobnych długoterminowych testów.
W przeciwieństwie do tego funkcje skrótu reprezentowane przez Keccak-256 są bardziej odporne na obliczenia kwantowe. Chociaż algorytm Grovera może przynieść kwadratowe przyspieszenie, nie zamieni bezpośrednio trudnego wykładniczo problemu bezpieczeństwa w problem rozwiązywalny w czasie wielomianowym, jak robi to algorytm Shora.

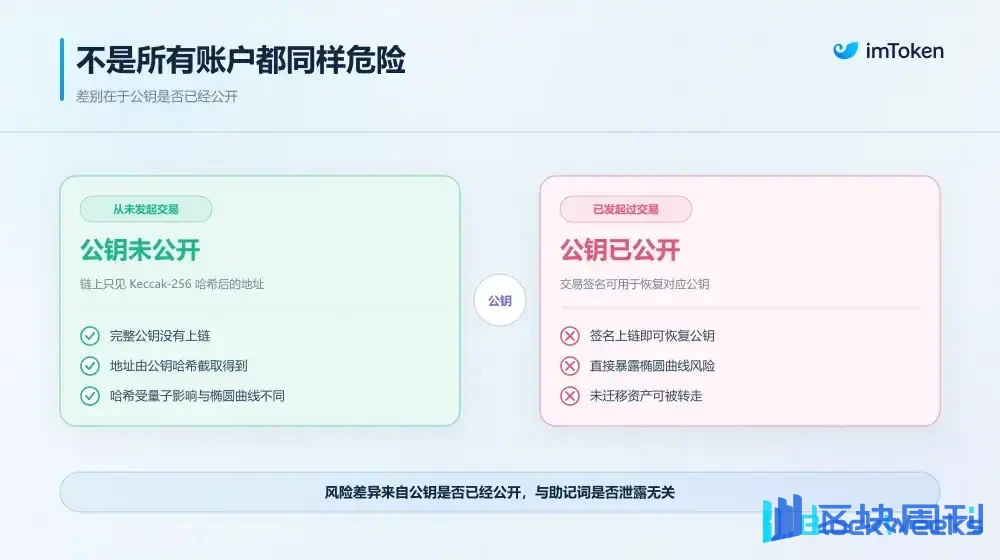
To prowadzi również do kluczowego szczegółu, który jest często pomijany: nie wszystkie konta Ethereum są w równym stopniu zagrożone w obliczu zagrożeń kwantowych.
Adres zwykłego konta Ethereum EOA uzyskuje się przez pobranie klucza publicznego, zahaszowanie go za pomocą Keccak-256 i obcięcie wyniku.
Dlatego jeśli jeden z twoich zimnych portfeli nigdy nie zainicjował żadnej transakcji on-chain na zewnątrz ani publicznie nie ujawnił podpisu off-chain, to na łańcuchu zapisany jest jedynie zahaszowany adres, a pełny klucz publiczny nigdy nie został ujawniony i nadal jest chroniony jednokierunkowością hasha; jednak gdy tylko ten adres zainicjuje choćby jeden przelew lub autoryzację kontraktu, atakujący może odtworzyć pełny klucz publiczny na podstawie publicznego podpisu transakcji, bezpośrednio narażając go na ryzyko przyszłego złamania krzywej eliptycznej.
Oczywiście na obecnym etapie na świecie nie pojawił się jeszcze żaden komputer kwantowy zdolny do kryptograficznego łamania, a zwykli użytkownicy nie mają powodu wpadać w panikę i przenosić aktywów z tego powodu.
Zespół ds. postkwantowych Ethereum Foundation również wielokrotnie podkreślał, że komputery kwantowe odporne na błędy, stanowiące rzeczywiste zagrożenie, wciąż muszą pokonać wiele luk inżynieryjnych w zakresie skali sprzętowej i korekcji błędów kwantowych (Dalsza lektura „Czym dokładnie zagraża informatyka kwantowa? Przewodnik kryptograficzny dla użytkowników po erze postkwantowej”).
Problem jednak polega na tym, że sama migracja kryptograficzna zajmuje lata, a jeśli zaczniemy się przygotowywać dopiero wtedy, gdy zagrożenie naprawdę się pojawi, może być już za późno.
Jakie przygotowania podejmuje Ethereum?
W 2026 roku Ethereum Foundation utworzyła dedykowany zespół ds. bezpieczeństwa postkwantowego, aby koordynować badania i wdrożenia inżynieryjne kryptografii postkwantowej na poziomie protokołu.
W przeciwieństwie do prostego znalezienia nowego algorytmu podpisu, Ethereum stara się jednocześnie przyspieszyć aktualizację swojego systemu kryptograficznego w trzech kierunkach: warstwy wykonawczej, warstwy konsensusu i warstwy danych.

Warstwa wykonawcza: sprawienie, by konta nie były już trwale związane z jednym kluczem prywatnym
Dla zwykłych użytkowników najbardziej bezpośrednia zmiana pochodzi z warstwy wykonawczej.
Logika autoryzacji kont tradycyjnych EOA w Ethereum jest stosunkowo stała, to znaczy użytkownicy generują podpisy za pomocą kluczy prywatnych secp256k1, a sieć weryfikuje ważność podpisu za pomocą ECDSA.
Ten projekt jest wystarczająco prosty i został zweryfikowany w długim okresie, ale sprawia, że tożsamość konta jest silnie związana z konkretnym systemem podpisów. Jeśli ECDSA w przyszłości nie będzie już bezpieczne, użytkownicy będą musieli zmienić algorytmy podpisów, ale samo przejście na nowy klucz prywatny często oznacza wygenerowanie nowego adresu konta, a pierwotne aktywa, zapisy interakcji z kontraktami i relacje z aplikacjami mogą również wymagać ponownej migracji.
To oczywiście nie jest idealne rozwiązanie.
Aby przełamać to ograniczenie, Ethereum przyspiesza rozwój natywnej abstrakcji kont, której najbardziej reprezentatywnym przykładem jest EIP-8141 (Dalsza lektura „Natywna abstrakcja kont + odporność kwantowa: dlaczego EIP-8141 nie stał się jeszcze główną gwiazdą Hegotá w Ethereum?”).
Próbuje on podzielić weryfikację transakcji, faktyczne wykonanie i płatność Gas na różne etapy wykonania, pozwalając kontom określić ważność transakcji za pomocą programowalnej logiki, pomagając w ten sposób kontom stopniowo uwalniać się od stałej zależności od kluczy prywatnych ECDSA, osiągnąć natywną rotację kluczy i pozostawić miejsce na wprowadzenie w przyszłości różnych algorytmów weryfikacji podpisów.
Jednocześnie Ethereum bada również prekompilacje weryfikacji podpisów postkwantowych, aby inteligentne kontrakty i logika weryfikacji kont mogły efektywniej natywnie weryfikować nowe typy podpisów.
Ale to dopiero pierwszy krok. Ponieważ podpisy postkwantowe są zazwyczaj znacznie większe niż tradycyjne podpisy ECDSA/BLS, Ethereum musi również rozwiązać wynikające z tego problemy z danymi i kosztami obliczeniowymi. Na przykład EIP-8288 proponuje wykorzystanie rekurencyjnej agregacji STARK do kompresji wyników weryfikacji dużej liczby podpisów postkwantowych w bardziej zwarte dowody, zmniejszając w ten sposób obciążenie danymi i weryfikacją on-chain.
Warstwa konsensusu: zastąpienie tradycyjnego BLS podpisami opartymi na funkcjach skrótu
Poza warstwą wykonawczą, warstwa konsensusu jest jeszcze bardziej kluczowa dla leżącego u podstaw mechanizmu działania PoS w sieci Ethereum.
Obecnie konsensus PoS w dużym stopniu opiera się na właściwościach agregacji podpisów BLS. Gdyby zostały one bezpośrednio zastąpione zwykłymi podpisami postkwantowymi, ogromny rozmiar podpisów znacząco zwiększyłby koszty propagacji w sieci P2P, przechowywania oraz weryfikacji między węzłami.
W tym celu mapa drogowa Ethereum „Lean Ethereum” zaproponowała dwa godne uwagi kierunki techniczne.
- leanXMSS: oparty na funkcjach skrótu postkwantowy schemat podpisów, planowany do zastąpienia podpisów BLS obecnie używanych przez walidatorów, eliminujący u samych podstaw zależność od krzywych eliptycznych;
- leanVM: minimalistyczna maszyna wirtualna wiedzy zerowej zaprojektowana specjalnie do wydajnej agregacji podpisów postkwantowych. Próbuje wykorzystać odporne na kwantowe ataki dowody wiedzy zerowej, takie jak rekurencyjne STARKi, do kompresji podpisów opartych na funkcjach skrótu od dużej liczby walidatorów w zwarte dowody, chroniąc w ten sposób podstawowy poziom wydajności konsensusu przy jednoczesnym zapewnieniu bezpieczeństwa odpornego na kwantowe ataki;
Pokazuje to również, że w przypadku aktualizacji do rozwiązań postkwantowych nie istnieje uniwersalny algorytm pasujący do wszystkiego; konsensus walidatorów i zwykłe portfele użytkowników wymagają każdorazowo dopasowania narzędzi kryptograficznych najlepiej do nich pasujących.
Warstwa danych: KZG i dowody ZK również muszą uwzględniać bezpieczeństwo kwantowe
Oprócz podpisów kont i podpisów walidatorów, warstwa danych również stoi w obliczu długoterminowych wyzwań.
W ostatnich latach Ethereum szeroko wykorzystywało mechanizm zobowiązań wielomianowych KZG, zwłaszcza w przypadku dostępności danych Blob i Rollup, a bezpieczeństwo KZG opiera się na założeniach matematycznych związanych z parowaniem krzywych eliptycznych, więc wpływ przyszłych obliczeń kwantowych również wymaga rozważenia.
Ponadto, na warstwie aplikacji, niektóre dowody ZK wykorzystywane przez systemy takie jak Rollupy mają podobne problemy. W szczególności niektóre SNARKi opierające się na parowaniu krzywych eliptycznych mają założenia bezpieczeństwa, które mogą również zostać dotknięte przez algorytm Shora; w przeciwieństwie do nich, STARKi zbudowane na funkcjach skrótu nie opierają się na założeniu dyskretnego logarytmu na krzywych eliptycznych i dlatego mają lepsze właściwości bezpieczeństwa postkwantowego.
Oznacza to, że migracja do rozwiązań postkwantowych nie jest problemem wyłącznie dla Ethereum L1; w przyszłości będzie musiała również stopniowo rozszerzać się na L2, Rollupy i różne aplikacje on-chain.
Jeśli chodzi o harmonogram, w priorytetach protokołu opublikowanych przez Fundację Ethereum we wrześniu 2026 r. wyraźnie zaproponowano dążenie do osiągnięcia odporności postkwantowej na warstwie wykonawczej, warstwie konsensusu i warstwie danych Ethereum L1 przed grudniem 2029 r., a kolejne kamienie milowe aktualizacji będą również stopniowo wprowadzać infrastrukturę, taką jak rejestracja kluczy publicznych postkwantowych, weryfikacja podpisów, dowody konsensusu i zobowiązania danych.
Będzie to długoterminowy projekt obejmujący cały ekosystem.

Jak użytkownicy mogą bezpiecznie przeprowadzić migrację aktywów?
Jeśli dwie poprzednie części omawiały, jak Ethereum może rozwiązać podstawowe problemy kryptograficzne, to dla zwykłych użytkowników najbardziej wart uwagi jest właściwie moment, w którym istniejący system podpisów wymaga aktualizacji — co powinny zrobić nasze portfele?
Ta kwestia jest znacznie bardziej złożona niż zwykłe wygenerowanie nowego klucza prywatnego.
Pierwszą rzeczą, którą należy rozwiązać, jest kwestia tożsamości konta.
W przypadku tradycyjnych EOA istnieje bezpośredni matematyczny związek między adresem konta a kluczem publicznym. Jeśli użytkownicy bezpośrednio użyją nowego systemu kluczy postkwantowych, zazwyczaj będą musieli wygenerować nową tożsamość konta, a następnie przenieść na nią pierwotne aktywa.
Ale to rodzi szereg problemów. Oprócz ETH i tokenów ERC-20 użytkownicy mogą również posiadać NFT, depozyty i pozycje w protokołach DeFi oraz aktywa w różnych sieciach L2. Niektóre aplikacje rejestrują również uprawnienia, punkty, historyczne interakcje i relacje tożsamości na podstawie adresów użytkowników.
Gdyby każda aktualizacja kryptograficzna wymagała zmiany adresu konta, użytkownicy musieliby ponownie obsłużyć te aktywa i relacje z aplikacjami, a koszt migracji byłby bardzo wysoki.
Dlatego znaczenie abstrakcji kont staje się oczywiste. Może ona w jak największym stopniu oddzielić tożsamość konta od bazowego klucza podpisującego, pozwalając kontom określać, kto ma prawo kontrolować aktywa, poprzez programowalną logikę weryfikacji.
Teoretycznie oznacza to, że w przyszłości użytkownicy będą mieli możliwość zmiany bazowego algorytmu podpisu przy zachowaniu oryginalnego adresu konta, bez konieczności przenoszenia wszystkich aktywów na inny adres.
Jest to również jedna z możliwości, które EIP-8141 ma nadzieję zapewnić.

Po drugie, migracja między starymi i nowymi kluczami. Idealny proces migracji powinien polegać na tym, że gdy istniejący system kryptograficzny jest jeszcze bezpieczny, użytkownik aktywnie autoryzuje nowy klucz postkwantowy do przejęcia konta.
Na przykład portfel może najpierw wygenerować nowy klucz postkwantowy w bezpiecznym środowisku, a następnie, poprzez ważny podpis z istniejącego konta, autoryzować aktualizację reguł weryfikacji konta.
Jeśli oryginalny klucz prywatny ECDSA jest nadal bezpieczny, proces ten może przebiegać zgodnie z normalnym procesem aktualizacji konta. Ale jeśli komputery kwantowe mają już zdolność łamania istniejących kluczy prywatnych, sytuacja jest zupełnie inna.
W tym momencie zarówno atakujący, jak i prawdziwy użytkownik mogą mieć zdolność do fałszowania podpisów dla oryginalnego konta, a systemowi będzie bardzo trudno określić, wyłącznie na podstawie starego klucza, kto jest prawdziwym właścicielem.
To jest również powód, dla którego wcześniejsza migracja jest tak ważna.
Ponadto istnieje jeszcze inny, jeszcze trudniejszy rodzaj konta: portfele, które nie były używane przez długi czas, których klucze prywatne zostały już utracone, lub których właściciele po prostu nie wiedzą, że potrzebna jest aktualizacja. Konta te mogą nadal przechowywać duże ilości aktywów, ale nie są w stanie aktywnie zakończyć migracji.
W przypadku takich aktywów nadal kontrowersyjne jest, czy należy pozwolić im pozostać pod oryginalnymi adresami, czy też w przyszłości należy podjąć środki takie jak zamrożenie poprzez zarządzanie protokołem.
Wreszcie, i najłatwiej przeoczane, bezpieczna migracja sama w sobie nie może stać się nowym wektorem ataku.
Kiedy cała branża zaczyna dyskutować o zagrożeniu kwantowym, atakujący bardzo prawdopodobnie wykorzystają panikę użytkowników, tworząc tak zwane strony „aktualizacji bezpieczeństwa kwantowego”, „weryfikacji klucza prywatnego” lub „migracji aktywów”, nakłaniając użytkowników do wprowadzania fraz mnemonicznych lub podpisywania złośliwych autoryzacji.
Dlatego przyszłe portfele muszą nie tylko zapewniać narzędzia migracji, ale także umożliwiać użytkownikom jasne identyfikowanie źródła aktualizacji, weryfikację treści transakcji i dokładne potwierdzenie, które aktywa kontroluje nowa logika autoryzacji.

Końcowe przemyślenia
W obecnej sytuacji obliczenia kwantowe są jeszcze dalekie od osiągnięcia poziomu, na którym mogłyby bezpośrednio zagrozić systemom kryptograficznym głównych blockchainów.
Ale nie oznacza to, że branża może to ignorować.
Mapa drogowa postkwantowa, którą rozwija Ethereum, w rzeczywistości pokazuje również, że przyszłość bezpieczeństwa blockchain nie powinna być budowana na założeniu, że pewien algorytm kryptograficzny nigdy nie zostanie złamany, ale powinna być budowana na zdolności całego systemu do ciągłej aktualizacji i bezpiecznej migracji.
Dla zwykłych użytkowników rola portfeli również się w związku z tym zmieni.
W przeszłości głównym zadaniem portfela było pomaganie użytkownikom w generowaniu, zabezpieczaniu i używaniu kluczy prywatnych; w przyszłości będzie musiał również pomagać użytkownikom w rozumieniu ryzyka związanego z kontem, zarządzaniu kluczami w różnych systemach kryptograficznych oraz bezpiecznym przeprowadzaniu aktualizacji konta, gdy zajdzie taka potrzeba.
Nie jest to jedynie zmiana algorytmu podpisu, lecz ewolucja portfela z narzędzia do zarządzania kluczami prywatnymi w infrastrukturę do długoterminowego zarządzania bezpieczeństwem aktywów.
Przynajmniej dziś użytkownicy nie muszą jeszcze spieszyć się z migracją aktywów z powodu obliczeń kwantowych, ale dla twórców portfeli i całej branży kryptowalutowej czas, który naprawdę warto przygotować z wyprzedzeniem, już się rozpoczął.