Aster wzmocnił środki bezpieczeństwa swojej platformy po potwierdzeniu, że użytkownik poniósł straty finansowe w następstwie ujawnienia klucza prywatnego API Wallet.
Podsumowanie
- Aster wzmocnił środki bezpieczeństwa po potwierdzeniu wycieku klucza prywatnego API Wallet.
- Dotknięty użytkownik Aster zgłosił nieautoryzowane transfery kryptowalut o wartości 4,56 mln dolarów.
- Użytkownik twierdził, że w ciągu 44 minut doszło do siedmiu nieautoryzowanych transferów.
- Aster zobowiązał się pomóc w namierzeniu zaginionych środków i współpracować z organami ścigania.
- Aster wezwał użytkowników do natychmiastowego usunięcia skompromitowanych API Wallets z zaufanych urządzeń.
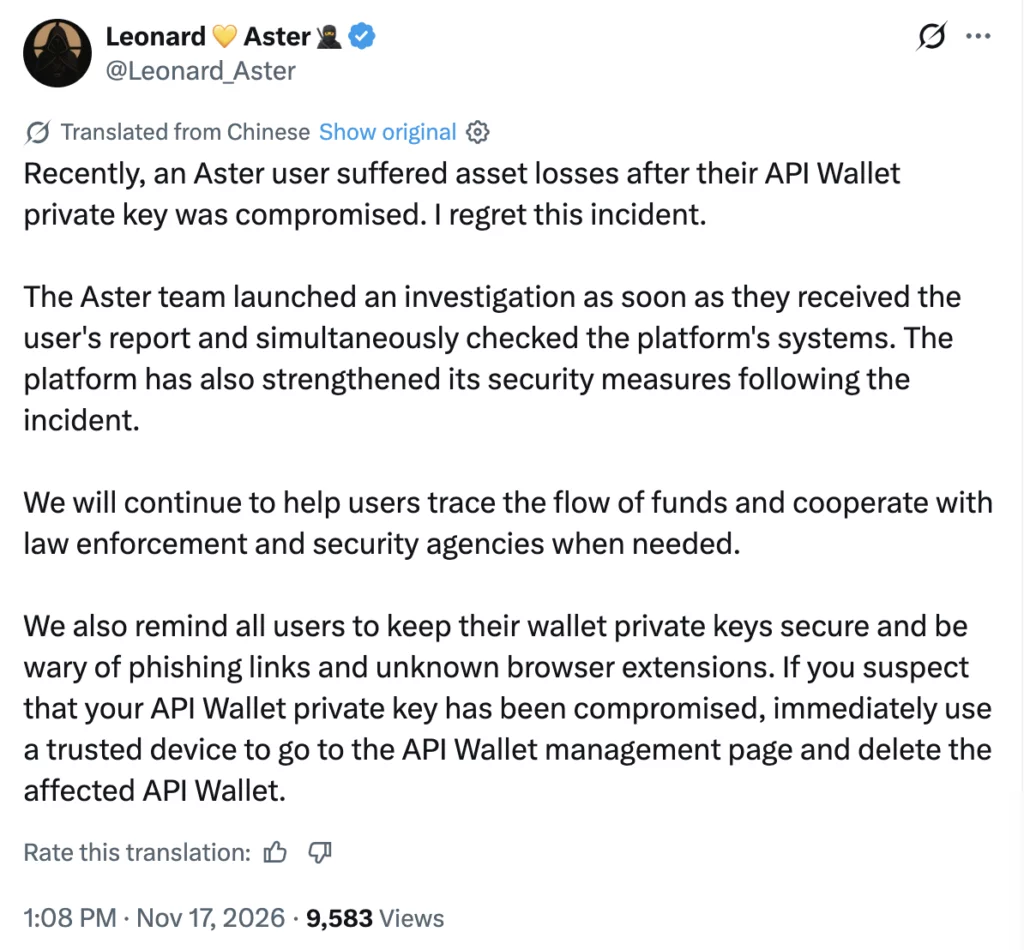
W oświadczeniu z 17 listopada na X Leonard Leung, dyrektor generalny Aster, powiedział, że zdecentralizowana giełda kontraktów terminowych na futures rozpoczęła dochodzenie w sprawie incydentu natychmiast po otrzymaniu zgłoszenia od dotkniętego użytkownika. Zespół zbadał okoliczności straty, jednocześnie przeprowadzając kontrole systemów swojej platformy.
„Niedawno użytkownik Aster poniósł straty w aktywach po tym, jak jego klucz prywatny API Wallet został skompromitowany. Żałuję tego incydentu” – napisał Leonard w oświadczeniu.
Odpowiedź dyrektora generalnego następuje po skardze użytkownika Aster, który zgłosił utratę około 4,56 mln dolarów w wyniku nieautoryzowanych transakcji, w tym przeniesienia i późniejszej sprzedaży posiadanych Bitcoinów.
Użytkownik Aster zgłasza nieautoryzowane transfery o wartości 4,56 mln dolarów
Dotknięty użytkownik, znany na X jako furongfei, ujawnił, że transakcje miały miejsce we wczesnych godzinach 13 listopada czasu pekińskiego. Użytkownik utrzymywał, że nie autoryzował żadnego z transferów, a klucz prywatny jego głównego portfela nie został skompromitowany.
Szczegóły skargi zgłoszonej przez Lookonchain wskazywały, że ktoś użył klucza agenta wygenerowanego automatycznie przez interfejs internetowy Aster do zarejestrowania nowego konta.
Opisane przez użytkownika zapisy transakcji pokazały, że w ciągu 44 minut wykonano siedem transferów o łącznej wartości 4 564 675,50 USDT na nowo zarejestrowane konto. W tym samym okresie 33 BTC zostały przeniesione między rynkiem futures i spot giełdy dziewięć razy, zanim zostały sprzedane w ramach 17 zleceń rynkowych.
Użytkownik twierdził, że żaden z siedmiu transferów nie zawierał podpisu z jego głównego portfela. Zamiast tego transakcje zostały podpisane przy użyciu tymczasowego klucza prywatnego oznaczonego jako „aster-desktop”, który został wygenerowany lokalnie w przeglądarce, gdy użytkownik włączył handel i zakończył autoryzację portfela.
Uprawnienia API Wallet Aster pod lupą
Część skargi użytkownika dotyczy uprawnień przypisanych do skompromitowanego poświadczenia handlowego. Użytkownik twierdził, że klucz agenta nie miał uprawnień do wypłaty, a ustawienia prywatności konta zabraniały transferów wewnętrznych do innych użytkowników.
Oficjalna dokumentacja API Aster opisuje oddzielne uprawnienia dla handlu spot, handlu kontraktami terminowymi na futures i wypłat. Użytkownicy mogą autoryzować portfel agenta do wykonywania wyznaczonych operacji w ich imieniu bez używania klucza prywatnego głównego portfela do podpisywania każdego żądania handlowego.
Dokumentacja zawiera opcje konfiguracji dozwolonych adresów IP i ustawienia czasu wygaśnięcia dla autoryzowanego agenta. Posiadacze kont mogą następnie modyfikować uprawnienia lub odwołać autoryzację agenta.
Crypto.news zwróciło się do Aster z prośbą o komentarz w sprawie zgłoszonych strat, uprawnień API Wallet i potencjalnego odszkodowania, ale do czasu publikacji nie otrzymało odpowiedzi.
Dyrektor generalny Aster zobowiązuje się do pomocy w odzyskaniu środków
Tymczasem poszkodowany użytkownik twierdził, że nowo zarejestrowane konto następnie wypłaciło około 4,56 miliona USDT w 10 transakcjach.
Według doniesień część środków została przeniesiona między sieciami blockchain, przy czym 1000 ETH trafiło do protokołu mieszania kryptowalut Tornado Cash. Kolejne 768,1 ETH i około 994 000 USDT miało zostać przekierowanych przez NEAR Intents.
Leonard powiedział, że Aster pozostanie zaangażowany w wysiłki mające na celu zlokalizowanie brakujących aktywów.
„Będziemy nadal pomagać użytkownikom w śledzeniu przepływu środków i współpracować z organami ścigania oraz agencjami bezpieczeństwa, gdy będzie to konieczne” – napisał dyrektor generalny.
Poszkodowany użytkownik zażądał rekompensaty w oryginalnych aktywach, w tym 33 BTC, około 2,2 miliona USDT oraz opłat za przymusową likwidację, bez konieczności oczekiwania na odzyskanie brakujących środków.
Wniosek o rekompensatę obejmuje zachowanie logów serwera platformy oraz dostarczenie pisemnego harmonogramu postępowania w sprawie. Leonard nie ogłosił decyzji o zwrocie środków w swoim najnowszym oświadczeniu.
Osobno crypto.news informował wcześniej, że Aster badał nietypowe ruchy cen 16 listopada, po tym jak jego natywny token spadł z 0,7124 USD do 0,4812 USD w ciągu kilku minut. Leonard przypisał ten epizod likwidacjom obejmującym pozycje o wysokiej dźwigni, opisując tę aktywność jako „prawdopodobnie złośliwą”.
Aster zaleca użytkownikom unieważnienie skompromitowanych API Wallet
W ramach reakcji na zagrożenie bezpieczeństwa Aster wezwał traderów do zabezpieczenia swoich kluczy prywatnych i zachowania ostrożności przy otwieraniu nieznanych linków lub instalowaniu rozszerzeń przeglądarki.
„Przypominamy również wszystkim użytkownikom o zabezpieczeniu kluczy prywatnych swoich portfeli oraz o ostrożności wobec linków phishingowych i nieznanych rozszerzeń przeglądarki” – powiedział Leonard.
Dyrektor generalny polecił użytkownikom, którzy uważają, że ich dane uwierzytelniające API Wallet mogły zostać ujawnione, aby uzyskali dostęp do platformy z zaufanego urządzenia.
Dokumentacja Aster stwierdza, że usunięcie autoryzowanego agenta odbiera mu możliwość prowadzenia handlu przez API. Leonard zalecił poszkodowanym użytkownikom przejście bezpośrednio do strony zarządzania API Wallet i natychmiastowe usunięcie skompromitowanego portfela.