W skrócie
- Mówi się, że hakerzy wyeksportowali rekordy dotyczące około 27 000 zamówień Trezor po naruszeniu bezpieczeństwa partnera dostawczego Skladon 7 listopada.
- Wyciekłe dane obejmują adresy klientów i szczegóły zakupów, ale Trezor twierdzi, że kopie zapasowe portfeli, kody PIN i frazy hasłowe nie zostały ujawnione.
- Ujawnienie następuje po odrębnych naruszeniach u partnerów Trezor, ShipMonk i Brevo, na początku tego roku; firma zaostrza swoją politykę przechowywania danych.
Licznik „dni od ostatniego naruszenia bezpieczeństwa u strony trzeciej” w Trezor ponownie został wyzerowany.
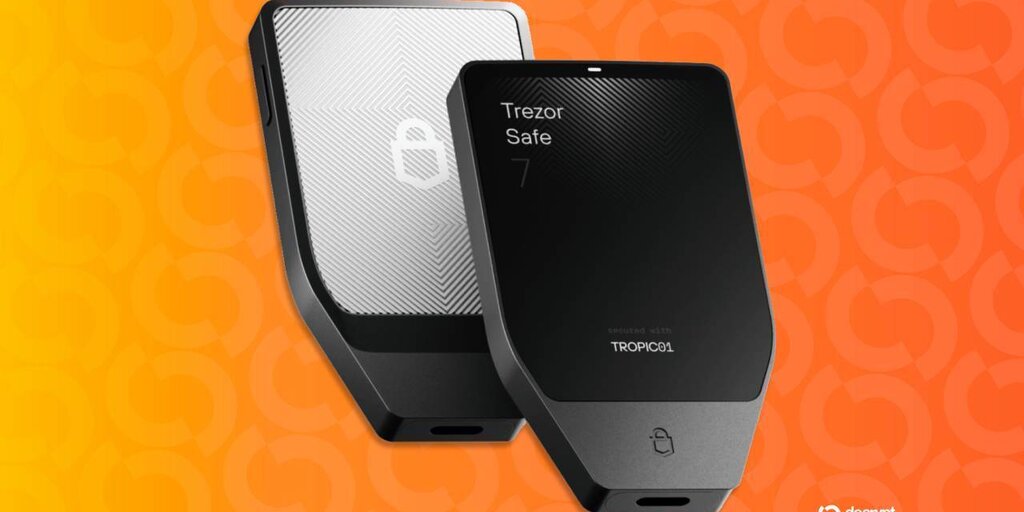
Tym razem hakerzy uzyskali dostęp do systemów partnera logistycznego Skladon i prawdopodobnie wyeksportowali informacje związane z około 27 000 zamówień portfeli sprzętowych, zgodnie z ujawnieniem firmy opublikowanym w poniedziałek.
Do włamania doszło 7 listopada, ale Skladon powiadomił Trezor dopiero 15 listopada. Ujawnione rekordy obejmują zamówienia złożone między 9 sierpnia a 7 listopada, w tym pełne imiona i nazwiska klientów, numery telefonów, adresy dostawy i adresy e-mail, a także zakupione produkty i ich ceny.
Trezor poinformował, że jego własne systemy nie zostały naruszone i że nie dotyczyło to żadnych kopii zapasowych portfeli, kodów PIN ani fraz hasłowych. Samo naruszenie nie pozwala atakującemu przenieść monet kupującego, ale daje mu potencjalnie niebezpieczną kombinację: adres domowy i dowód, że ktoś kupił urządzenie przeznaczone do przechowywania kryptowalut.
Najnowszy incydent następuje po sierpniowym ataku hakerskim na partnera logistycznego i wrześniowym naruszeniu bezpieczeństwa dostawcy poczty e-mail, co daje trzy oddzielne incydenty bezpieczeństwa u zewnętrznych dostawców w ciągu nieco ponad trzech miesięcy.
Trezor poinformował, że niektórzy klienci zgłosili już fałszywe połączenia telefoniczne. Przestępcy mogą podawać dokładny model i cenę portfela, aby niespodziewany telefon, wiadomość tekstowa lub list wydawały się wiarygodne, albo wykorzystać adres domowy, aby zidentyfikować osobę, która może posiadać kryptowaluty.
Znany problem z zewnętrznymi dostawcami
W sierpniu dostawca usług logistycznych ShipMonk padł ofiarą naruszenia bezpieczeństwa, które początkowo wydawało się dotyczyć mniej niż 14 000 klientów Trezor. Zaktualizowane dochodzenie ujawniło rekordy dotyczące kolejnych 67 000 amerykańskich nabywców z lat 2019–2021, które ShipMonk przechowywał mimo zapewnień, że zostały usunięte, co zwiększyło łączną liczbę do 80 689 osób.
Wrzesień przyniósł kolejny incydent, tym razem u dostawcy poczty e-mail do celów marketingowych Brevo. Hakerzy wykorzystali legalny kanał e-mail Trezor do rozesłania fałszywego ostrzeżenia bezpieczeństwa, wzywającego odbiorców do zainstalowania aplikacji, która żądała kopii zapasowych ich portfeli. Trezor poinformował później, że wyeksportowano 347 149 adresów e-mail.
BitcoinBTC · USD
$65,341−13%
Nov 9Nov 11Nov 13Nov 15Nov 16
$75.4k$71.1k$66.9k$62.6k
24h HighHigh$65,502
24h LowLow$63,879
VolVol$1.4B
Prognozy rynkoweKursy według Myriad
Dziś$64,000 do $66,000$64k–$66k51% szansW tym tygodniuPoniżej $66,000Poniżej $66k58% szans
 →
Kup Bitcoin za USDC
Obsługiwane przez Jupiter
Skutki mogą wykraczać poza spam w skrzynce odbiorczej. W lutym fałszywe listy zostały wysłane do właścicieli portfeli sprzętowych, wraz z brandingiem Trezor, hologramami i kodami QR prowadzącymi do stron phishingowych.
Zapytany, dlaczego zamówienie ze oficjalnego sklepu Trezor wiązało się z udziałem zewnętrznej firmy, Trezor odpowiedział, że to zasadniczo kwestia logistyki, a nie technologii. „Firmy o naszej wielkości i globalnym zasięgu nie mogą działać efektywnie bez zewnętrznych dostawców usług” — odpowiedziała firma na komentarz w serwisie X.
Cześć, firmy o naszej wielkości i globalnym zasięgu nie mogą działać efektywnie bez zewnętrznych dostawców usług. Celem jest obsługa jak największej części wewnętrznie, ale wykonywanie każdej części działalności samodzielnie nie jest realistyczne. Skladon jest jednym z partnerów, którzy realizują zamówienia Trezor,…
— Trezor (@Trezor) 16 listopada 2026
Firma podała, że Skladon posiadał wyłącznie informacje niezbędne do dostarczenia paczek, a obsługa każdego etapu globalnej dystrybucji we własnym zakresie nie była realistyczna.
Trezor twierdzi, że Skladon nie wysyła przesyłek do Stanów Zjednoczonych, więc amerykańscy nabywcy nie zostali dotknięci tym incydentem. Dotknięci klienci zostali powiadomieni tam, gdzie było to możliwe, choć niektórzy ludzie, którzy złożyli zamówienia między 9 a 14 sierpnia, mogą nie otrzymać wiadomości e-mail, ponieważ Trezor zanonimizował już ich dane.
Firma wprowadziła anonimowy odbiór w paczkomatach lub punktach odbioru w 18 krajach europejskich, umożliwiając nabywcom uniknięcie podawania adresu domowego. Pracuje również nad skróceniem okresu przechowywania danych zamówień z 90 do 45 dni i twierdzi, że partnerzy wysyłkowi będą musieli przestrzegać tej samej polityki.
Trezor radzi klientom ignorować nieoczekiwane połączenia i wiadomości dotyczące ich zamówień, sprawdzać wszelkie wątpliwości za pośrednictwem oficjalnej strony wsparcia i nigdy nie udostępniać kopii zapasowej portfela. Firma powiadomiła organ ochrony danych, ale nie ujawniła jeszcze, w jaki sposób atakujący dostali się do systemów Skladon.
Dołącz do ponad 72 000 czytelników