Autor: imToken
Jeśli w ostatniej dekadzie główną odpowiedzialnością portfeli kryptowalutowych było zarządzanie kluczami prywatnymi, podpisywanie transakcji i wyświetlanie aktywów, to w przyszłości portfele mogą musieć wziąć na siebie więcej.
Użytkownicy nie chcą już osobno płacić za Gas przy każdej transakcji, chcą wykonywać wieloetapowe operacje za pomocą jednego podpisu, chcą płacić opłaty stablecoinami, a nawet chcą uwolnić się od absolutnej zależności od pojedynczego klucza prywatnego dzięki odzyskiwaniu społecznemu, kluczom sesyjnym i elastycznemu zarządzaniu uprawnieniami.
Za tymi wymaganiami kryje się ten sam kierunek techniczny: Account Abstraction (AA).
Wraz z rozwojem rozwiązań takich jak EIP-7702 i ERC-4337 konta Ethereum stopniowo przechodzą od stosunkowo sztywnego modelu wykonywania transakcji z przeszłości w stronę bardziej elastycznego, programowalnego systemu kont.
Ale problemy pojawiają się wraz z tym.
Kiedy konto może nie tylko otrzymywać aktywa i podpisywać transakcje, ale także wykonywać złożoną logikę inteligentnych kontraktów, zarządzać różnymi poziomami autoryzacji, a nawet mieć strony trzecie opłacające za nie Gas, czy użytkownicy rzeczywiście zyskują większą kontrolę, czy też wprowadzają więcej zagrożeń bezpieczeństwa, których nie są w stanie zrozumieć?
Od EOA do AA: Dlaczego konta Ethereum muszą stać się „programowalne”?
Aby zrozumieć abstrakcję konta, trzeba najpierw wrócić do najbardziej podstawowego modelu konta w Ethereum.
Przez długi czas zwykli użytkownicy korzystali głównie z EOA (Externally Owned Accounts), które są kontrolowane przez klucze prywatne. Użytkownicy podpisują transakcje kluczami prywatnymi; ogólna struktura konta jest prosta, relacje uprawnień są jasne, a ścieżka wykonywania transakcji jest stosunkowo łatwa do zrozumienia.
Ale ten projekt ma również pewne ograniczenia w doświadczeniu użytkownika.
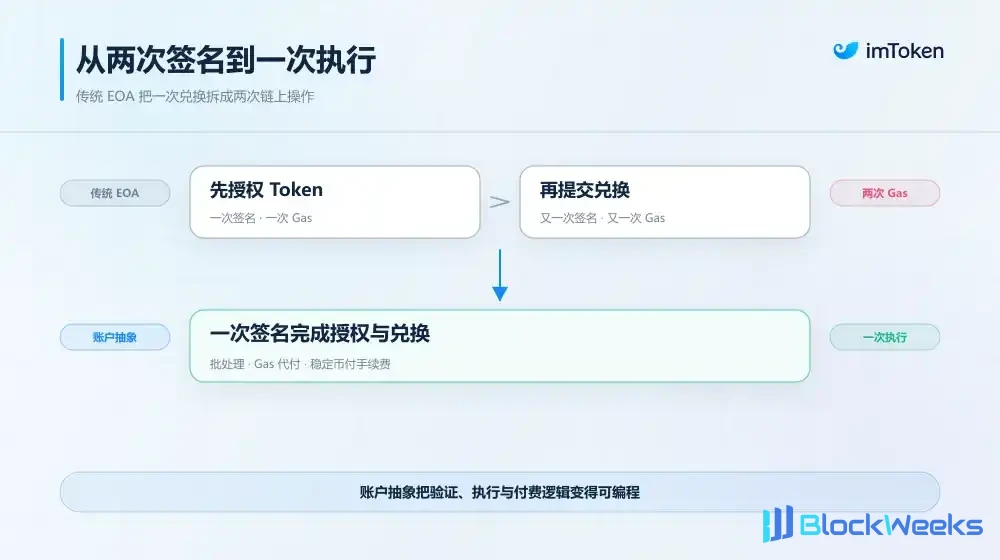
Na przykład, jeśli użytkownik chce wykonać wymianę tokenów na Uniswap, często musi najpierw zatwierdzić token ERC-20, a następnie przesłać transakcję wymiany, co oznacza dwie niezależne operacje on-chain, dwa podpisy i dwie płatności Gas.
Jeśli użytkownik chce zapłacić Gas za pomocą USDT lub sprawić, by aplikacja poniosła za niego opłaty transakcyjne, tradycyjne EOA również nie może bezpośrednio osiągnąć tych rzeczy poprzez własną logikę weryfikacji konta.
Co ważniejsze, kto posiada klucz prywatny, ten zasadniczo posiada pełną kontrolę nad kontem. Użytkownikom trudno jest bezpośrednio ustawić dzienne limity wydatków na poziomie konta, ograniczyć uprawnienia aplikacji lub skonfigurować różne zasady podpisywania dla różnych scenariuszy użycia.
To właśnie te ograniczenia AA próbuje zmienić.
Jego główna idea polega na tym, aby logika weryfikacji, wykonywania i opłacania opłat konta była programowalna, tak aby użytkownicy nie musieli już polegać wyłącznie na stałym zestawie zasad podpisywania kluczem prywatnym, ale mogli w razie potrzeby zdefiniować, w jaki sposób konto weryfikuje tożsamość, wykonuje operacje i opłaca opłaty (Dalsza lektura: „Podatek od konta w wysokości 3,35 mld dolarów: Kiedy EOA staje się kosztem systemowym, co AA może wnieść do Web3?”)
Ostatecznie największą wartością abstrakcji konta jest to, że umożliwia portfelom wykonywanie operacji, które w przeszłości były trudne do osiągnięcia, ale z perspektywy bezpieczeństwa właśnie tutaj pojawia się problem.
W końcu w przeszłości użytkownicy musieli skupić się tylko na tym, czy podpisują prawidłową transakcję i czy podpis nie został złośliwie wykorzystany; natomiast w systemie inteligentnych kont zwykła z pozoru autoryzacja może obejmować kod wykonawczy konta, moduły uprawnień, usługi płatności stron trzecich oraz współpracę wielu różnych ról.
To, co widzi użytkownik, może być tylko jednym potwierdzeniem, ale to, co faktycznie się dzieje, może być zmianą całej logiki kontroli konta.
Z tej dialektycznej perspektywy tradycyjne konta EOA wydają się rzeczywiście uciążliwe pod względem doświadczenia, ale od dawna zapewniają całemu światu krypto dywidendę bezpieczeństwa, która jest łatwo niedoceniana: względną pewność relacji kontroli konta i reguł weryfikacji.
Użytkownicy posiadają klucze prywatne i bezpośrednio podpisują, aby autoryzować transakcje. Chociaż wyciek klucza prywatnego, złośliwe zatwierdzenia i ryzyko phishingu zawsze istnieją, samo konto nie musi ładować złożonej logiki inteligentnych kontraktów, aby rozstrzygać weryfikację i wykonanie każdej transakcji.
AA przełamuje tę pojedynczą strukturę.
Druga strona wygody AA: gdy konta tracą „pewność”
Gdy konta mają silniejszą programowalność i możliwości wsadowego wykonywania, to, co użytkownicy błędnie podpisują, może już nie być tylko zatwierdzeniem dla określonego tokena, ale może również obejmować delegowanie konta, moduły wykonawcze i szersze uprawnienia operacyjne. Gdy tym uprawnieniom brakuje jasnych granic, ryzyko szybko rozprzestrzeni się z pojedynczej transakcji na całe konto.
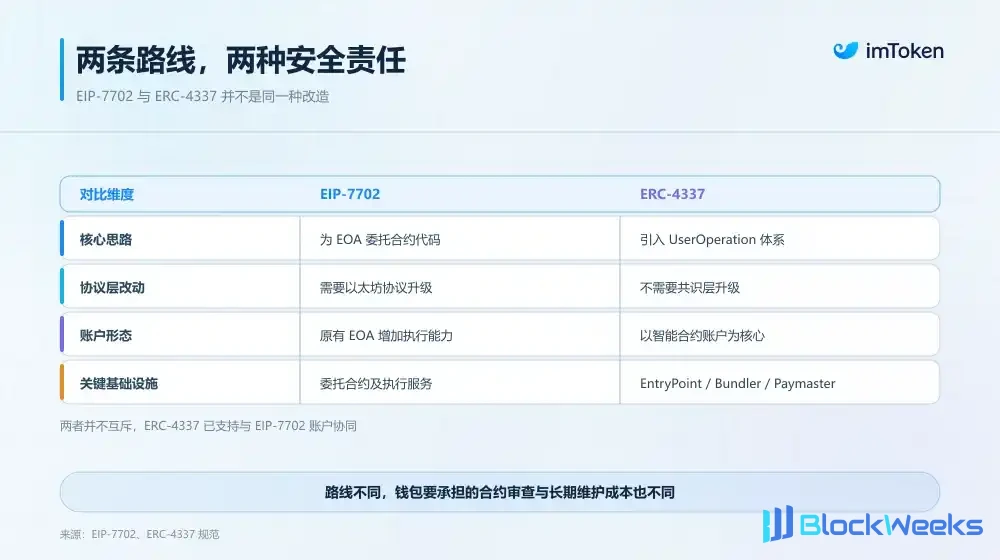
To także wyjaśnia, dlaczego na ścieżce AA, chociaż EIP-7702 i ERC-4337 oba poprawiają doświadczenie konta, ryzyko, jakie ujawniają na poziomie bezpieczeństwa portfela, jest całkowicie różne. Należy zauważyć, że oba nie są całkowicie wzajemnie wykluczającymi się rozwiązaniami; ten drugi już włączył wsparcie kompatybilności dla pierwszego. Są tu omawiane osobno głównie po to, aby zrozumieć ich odpowiednie typowe metody implementacji kont i różne wyzwania, przed którymi stoją na poziomie bezpieczeństwa produktu.

EIP-7702: Jedna autoryzacja może zmienić granice zachowania całego konta
Propozycja bezpieczeństwa najbardziej warta czujności w EIP-7702 leży w delegowaniu konta.
Podpisując wiadomość autoryzacyjną, EOA z pierwotnie ustalonymi regułami może delegować się do wdrożonego adresu inteligentnego kontraktu i działać bezpośrednio zgodnie z kodem tego kontraktu.
W pełni audytowany kontrakt z restrykcyjnymi uprawnieniami może rzeczywiście przyznać istniejącym kontom możliwości takie jak transakcje wsadowe i sponsorowanie Gas po niskim koszcie; ale gdy zostanie omyłkowo delegowany do złośliwego kontraktu lub kontraktu z poważnymi lukami w zabezpieczeniach, ryzyko przeniknie bezpośrednio do aktywów konta.
Jest to wyraźnie różne od zwykłej interakcji z DApp. W aplikacjach DeFi omyłkowe podpisanie złośliwego zatwierdzenia zwykle umieszcza ryzyko najpierw w zakresie uprawnień zdefiniowanym przez konkretny Token, kwotę zatwierdzenia i docelowy kontrakt; ale jeśli użytkownik przyzna nieograniczoną kwotę, strata może być również bardzo poważna.
Jednak w scenariuszu delegowania EIP-7702 autoryzowany kod działa bezpośrednio w kontekście konta. Jeśli delegowany kod ma nieograniczone możliwości transferu aktywów lub wywoływania kontraktów, ryzyko może rozszerzyć się z zatwierdzenia konkretnego tokena na całe konto, wpływając na ETH, różne aktywa ERC-20 i późniejsze operacje transakcyjne.
Jednak EIP-7702 nie pozbawia oryginalnego klucza prywatnego kontroli nad EOA. Nawet jeśli użytkownik deleguje konto do kontraktu z logiką multisig, oryginalny klucz prywatny może nadal bezpośrednio kontrolować konto, omijając niektóre polityki podpisywania ustanowione przez delegowany kontrakt.
Innymi słowy, dodanie możliwości wykonywania inteligentnych kontraktów do EOA nie równa się automatycznemu zaostrzeniu ograniczeń uprawnień na podstawowym kluczu prywatnym. Podobnie, chociaż użytkownicy mogą odwołać delegowanie poprzez ponowną autoryzację pustego adresu, akcja odwołania nie może cofnąć transferów aktywów i zmian stanu on-chain, które już wystąpiły.
To również determinuje, że portfele nigdy nie mogą po prostu traktować EIP-7702 jako nowej metody podpisywania; muszą zrekonstruować całą linię obrony bezpieczeństwa wokół interfejsu autoryzacji, identyfikacji kontraktu, wyświetlania uprawnień, odwoływania delegowania i monitów kontroli ryzyka.

ERC-4337: Ryzyko nie tkwi wyłącznie w kontrakcie konta
W przeciwieństwie do modernizacji istniejących EOA, ERC-4337 dzieli weryfikację konta, wykonanie transakcji i płatność za Gas na niezależne moduły, dając deweloperom przestrzeń na elastyczne łączenie, ale jednocześnie obciążając portfele bardziej złożonymi kosztami zarządzania komponentami.
Od utworzenia do zapisania w łańcuchu, UserOperation zazwyczaj przechodzi przez cały łańcuch współpracy: portfel generuje operację i kończy podpisywanie → Bundler odbiera UserOperation i wykonuje kontrole pozałańcuchowe poprzez symulowaną logikę weryfikacji EntryPoint → Bundler pakuje operacje, które przeszły weryfikację, i przesyła je do łańcuchowego EntryPoint → EntryPoint ponownie wykonuje logikę weryfikacji konta i płatnika, a po jej przejściu wykonuje rzeczywistą operację.
Jeśli w grę wchodzi sponsorowanie opłat, potrzebny jest również Paymaster, aby uczestniczyć w weryfikacji i rozliczeniu opłat; jeśli trzeba utworzyć nowe inteligentne konto, może to wiązać się z wdrożeniem i inicjalizacją kontraktu Factory.
Wraz z gwałtownym wzrostem liczby komponentów portfele muszą jednocześnie stawić czoła bardziej złożonym wyzwaniom w zakresie kompatybilności, niezawodności operacyjnej i przeglądu bezpieczeństwa. Ponadto, ponieważ inteligentne konto nie jest po prostu przełącznikiem funkcji zainstalowanym na istniejącym EOA, jego implementacja kontraktu, metoda weryfikacji podpisu, konfiguracja modułów, wersja EntryPoint i infrastruktura towarzysząca będą głęboko wpływać na jego przyszłą ścieżkę ewolucji.
W miarę jak Ethereum stopniowo zmierza w kierunku Native AA, sposób, w jaki istniejące konta zachowują kompatybilność z nowym protokołem, sposób migracji istniejących uprawnień oraz sposób, w jaki adresy kont i aktywa zachowują ciągłość, muszą zostać wzięte pod uwagę z wyprzedzeniem.
Ostatecznie, dla portfeli, rzeczywisty koszt integracji technologii dzisiaj nigdy nie ograniczał się wyłącznie do rozwoju i uruchomienia, ale obejmuje również ciągłe utrzymanie i wsparcie w nadchodzących latach.

Od AA na warstwie aplikacji do Native AA: powściągliwość i kompromisy w mapie drogowej technologii
Po wyraźnym dostrzeżeniu złożoności bezpieczeństwa i kosztów utrzymania kryjących się za obiema mapami drogowymi, wybór, jakiego powinny dokonać produkty portfelowe, stał się w rzeczywistości coraz bardziej oczywisty: decyzja o przyjęciu technologii nie może zależeć wyłącznie od tego, ile funkcji może ona umożliwić, ale musi również uwzględniać dojrzałość techniczną, progi poznawcze użytkowników i zrównoważony rozwój długoterminowej architektury.
Biorąc za przykład praktykę imToken w zakresie abstrakcji kont, po ocenie wielu map drogowych zespół dokonał wyraźnego kompromisu: utrzymanie ostrożnej postawy wyczekującej wobec EIP-7702, jednoczesne zaprzestanie nowych inwestycji w produktyzację ERC-4337 oraz stopniowe przesuwanie zainteresowań badawczych w kierunku natywnej abstrakcji kont Ethereum (Native AA).
Po pierwsze, jeśli chodzi o EIP-7702, jego możliwości techniczne zasługują na uznanie, ale nie ma pośpiechu z pełną produktyzacją.
Realistycznie rzecz biorąc, EIP-7702, który wszedł już do głównej sieci Ethereum, może umożliwić tradycyjnym kontom uzyskanie takich możliwości, jak transakcje wsadowe i sponsorowanie Gas, a jego projekt inżynieryjny i ulepszenia doświadczenia są widoczne dla wszystkich.
Jednak zanim zostanie on naprawdę otwarty dla zwykłych użytkowników na szeroką skalę, kilka kluczowych warunków wstępnych wciąż nie jest w pełni dojrzałych: Czy użytkownicy mogą intuicyjnie zrozumieć różnicę między „delegacją konta” a zwykłym podpisem? Czy branża wypracowała wiarygodny konsensus dotyczący przeglądu bezpieczeństwa, standardów wyświetlania uprawnień i awaryjnego ratunku dla delegowanych kontraktów?
Kwestie te są szczególnie ważne w scenariuszu EIP-7702. Jeśli zwykły użytkownik nie może jasno zrozumieć, co oznacza autoryzacja, którą podpisuje, to nawet jeśli sama technologia może wdrożyć złożone polityki bezpieczeństwa, może nie poprawić w sposób rzeczywisty poziomu bezpieczeństwa użytkownika.
Dlatego imToken wybiera ostrożne podejście wyczekujące wobec EIP-7702 i na razie nie spieszy się z pełnym wprowadzeniem go do swojego systemu produktowego, powoli czekając, aż odpowiednie implementacje, mechanizmy zarządzania uprawnieniami i praktyki branżowe przejdą dłuższe testy. Wynika to również z nadziei na ustanowienie bardziej niezawodnej granicy bezpieczeństwa między zdolnościami technicznymi a rzeczywistą zdolnością użytkowników do zrozumienia.
Dla kontrastu, ERC-4337 udowodnił już wykonalność inteligentnych kont poprzez szeroką praktykę produkcyjną, gromadząc cenne doświadczenie dla branży.
Jednak patrząc z perspektywy dłuższego cyklu technologicznego, gdy kierunek rozwoju Ethereum stopniowo wyraźnie wskazuje na natywne wsparcie na poziomie protokołu, kontynuowanie rozszerzania inwestycji produkcyjnych wokół architektury abstrakcji kont na poziomie aplikacji wymaga ponownego rozważenia ciągłych kosztów utrzymania infrastruktury peryferyjnej, a także kosztów kompatybilności i migracji, które mogą pojawić się w przyszłości przy łączeniu z natywnymi możliwościami protokołu.
Dlatego decyzja imToken o zaprzestaniu nowych inwestycji produkcyjnych w ERC-4337 i stopniowym przeniesieniu uwagi badawczej na Native AA nie jest zaprzeczeniem technicznej wartości ERC-4337. Wynika ona raczej z nadziei na uniknięcie ciągłego nakładania złożoności na istniejącą architekturę i przeznaczenie ograniczonych zasobów inżynieryjnych i badawczych w zakresie bezpieczeństwa w większym stopniu na kierunek natywnej abstrakcji kont, który ma długoterminowy potencjał rozwojowy.
Ten wybór współgra również z kierunkiem ewolucji samego protokołu Ethereum.
W lutym 2026 roku, aktualizując swoje priorytety rozwojowe protokołu, Fundacja Ethereum wyraźnie wymieniła Native AA jako jeden z głównych wysiłków w kierunku „Improve UX”. Jej długoterminowym celem jest uczynienie portfeli inteligentnych kont domyślną formą konta, przy jednoczesnym zmniejszeniu zależności od infrastruktury peryferyjnej, takiej jak Bundlers i Relayers, oraz wynikających z tego dodatkowych kosztów Gas.
Wśród konkretnych propozycji technicznych EIP-8141 (Frame Transactions) jest obecnie jednym z reprezentatywnych kierunków wartych obserwacji. Próbuje on podzielić weryfikację transakcji, autoryzację płatności opłat i faktyczne wykonanie operacji na różne etapy, pozwalając kontom definiować reguły weryfikacji i metody płatności poprzez własną logikę, zapewniając nową ścieżkę implementacji dla natywnego wsparcia inteligentnych kont na poziomie protokołu.
Oczywiście EIP-8141 jest wciąż na etapie Draft, a do formalnego wdrożenia i zastosowania na dużą skalę jeszcze daleka droga. Native AA nie oznacza również, że ryzyka bezpieczeństwa automatycznie znikną. Kod weryfikacji konta nadal wymaga rygorystycznego audytu, a nowe mechanizmy weryfikacji transakcji i płatności opłat również wymagają wystarczających testów.
Jednak z perspektywy długoterminowej architektury, w porównaniu z ciągłym dodawaniem funkcji do istniejącej warstwy pośredniej i utrzymywaniem złożonych relacji kompatybilności, wcześniejsze rozplanowanie architektury bezpieczeństwa na bardziej natywnym i jednolitym fundamencie protokołu wyraźnie lepiej odpowiada rozważaniom imToken dotyczącym długoterminowego bezpieczeństwa portfela.
Uwagi końcowe
Od najwcześniejszych podpisów kluczem prywatnym po dzisiejsze transakcje wsadowe, sponsorowanie Gas, klucze sesji i inteligentne konta, abstrakcja kont stale poszerza granice możliwości portfeli kryptowalutowych.
Jednak niezależnie od tego, jak ewoluuje forma techniczna, najbardziej istotna wartość portfela nigdy się nie zmieniła: musi nie tylko umożliwiać użytkownikom wykonywanie większej liczby operacji, ale także zapewniać, że w każdej interakcji użytkownicy zawsze jasno wiedzą, co autoryzowali i kto faktycznie kontroluje ich aktywa.
Wracając do konkretnej praktyki produktowej, jest to również podstawowa logika stojąca za niedawnym wyraźnym kompromisem imToken w zakresie roadmapy technicznej abstrakcji kont: utrzymywanie ostrożnej postawy wyczekującej wobec EIP-7702, oczekiwanie na bardziej długoterminowy stabilny protokół i paradygmat bezpieczeństwa; jednocześnie zaprzestanie nowych inwestycji produkcyjnych w ERC-4337 i stopniowe przenoszenie uwagi badawczej na Native AA.
Nie jest to porzucenie innowacji w zakresie abstrakcji kont. Wręcz przeciwnie, jest to pragmatyczny wybór dokonany w oparciu o bezpieczeństwo aktywów użytkowników, dojrzałość techniczną i długoterminową ewolucję architektury, aby nie przekładać przedwcześnie złożoności protokołów będących wciąż w okresie przejściowym na ryzyko aktywów i koszty migracji dla zwykłych użytkowników.
Ewolucja kont Ethereum to bieg długodystansowy. Na drodze do natywnej abstrakcji kont staranne ocenianie dojrzałości technicznej i ryzyk bezpieczeństwa może być ważniejsze niż dążenie do szybkiego wdrażania funkcji.