Автор: imToken
Квантовые вычисления пока не представляют реальной угрозы, но они вынуждают блокчейн перепроектировать механизмы авторизации аккаунтов, управления ключами и миграции активов.
Автор текста: imToken
Если однажды квантовый компьютер сможет вывести закрытый ключ из открытого ключа, уже раскрытого в блокчейне, за чрезвычайно короткое время, сохранится ли система безопасности криптоактивов, построенная сегодня на криптографии?
Долгое время в прошлом обсуждения квантовых вычислений в криптоиндустрии в основном оставались на уровне теоретических предположений, то есть признания того, что криптография на эллиптических кривых, широко используемая основными блокчейнами, такими как Bitcoin и Ethereum, может быть в будущем взломана квантовыми компьютерами с достаточной вычислительной мощностью, но это всё ещё относительно далеко.
Фактически к 2026 году этот вопрос официально вступил в стадию инженерной реализации. Фонд Ethereum не только создал специальную исследовательскую группу по постквантовой безопасности, но и установил в своей последней дорожной карте протокола конец 2029 года в качестве инженерной цели для полного достижения L1 постквантовой устойчивости на уровне исполнения, уровне консенсуса и уровне данных.
Для открытой сети с сотнями миллионов аккаунтов, огромным масштабом активов и сложной экосистемой приложений замена криптографической системы — это далеко не просто обновление программного обеспечения.
Особенно с точки зрения обычных пользователей, реальная проблема часто заключается не в том, «как сгенерировать новый постквантовый закрытый ключ», а в том, как в процессе смены алгоритмов подписи по-прежнему безопасно и беспрепятственно управлять исходными аккаунтами и активами.
Что на самом деле угрожают квантовые вычисления?
Чтобы понять влияние квантовых вычислений на криптоактивы, сначала нужно разобрать систему безопасности блокчейна.
В настоящее время Ethereum в основном полагается на четыре типа криптографических компонентов, которые обслуживают аккаунты, консенсус, доступность данных и доказательства на уровне приложений соответственно. Они решают разные задачи, и их подверженность рискам квантовых вычислений неодинакова:
- ECDSA: алгоритм цифровой подписи на эллиптических кривых, используемый обычными пользовательскими аккаунтами для подтверждения права собственности инициатора транзакции;
- BLS: алгоритм подписи, используемый уровнем консенсуса PoS Ethereum, который позволяет эффективно агрегировать голоса сотен тысяч валидаторов в одну подпись;
- ZK-proof системы: системы доказательств с нулевым разглашением, используемые такими приложениями, как Rollup;
- KZG: схема полиномиальных обязательств, используемая для проверки доступности данных (DA) Blob и Rollup;
Среди них первыми затрагиваются асимметричная криптография, основанная на задаче дискретного логарифмирования на эллиптических кривых, такая как ECDSA и BLS.
Как известно, для традиционных компьютеров вывести закрытый ключ из открытого ключа вычислительно почти неосуществимо, но отказоустойчивый квантовый компьютер, выполняющий алгоритм Шора, теоретически может решить задачу дискретного логарифмирования на эллиптических кривых за полиномиальное время, тем самым нарушив безопасность криптографии с открытым ключом, основанной на соответствующих математических предположениях, таких как ECDSA и BLS.
Как только закрытый ключ восстановлен, злоумышленнику не нужно красть мнемоническую фразу или взламывать клиент кошелька — он может напрямую подделывать легитимные подписи для перевода активов. Аналогично, ключи валидаторов, разрешения на управление мультиподписью протокола и ключи управления кросс-чейн мостами сталкиваются с подобными долгосрочными испытаниями.
В отличие от них, хеш-функции, представленные Keccak-256, более устойчивы к квантовым вычислениям. Хотя алгоритм Гровера может дать квадратичное ускорение, он не превратит напрямую экспоненциально сложную задачу безопасности в задачу, решаемую за полиномиальное время, как алгоритм Шора.

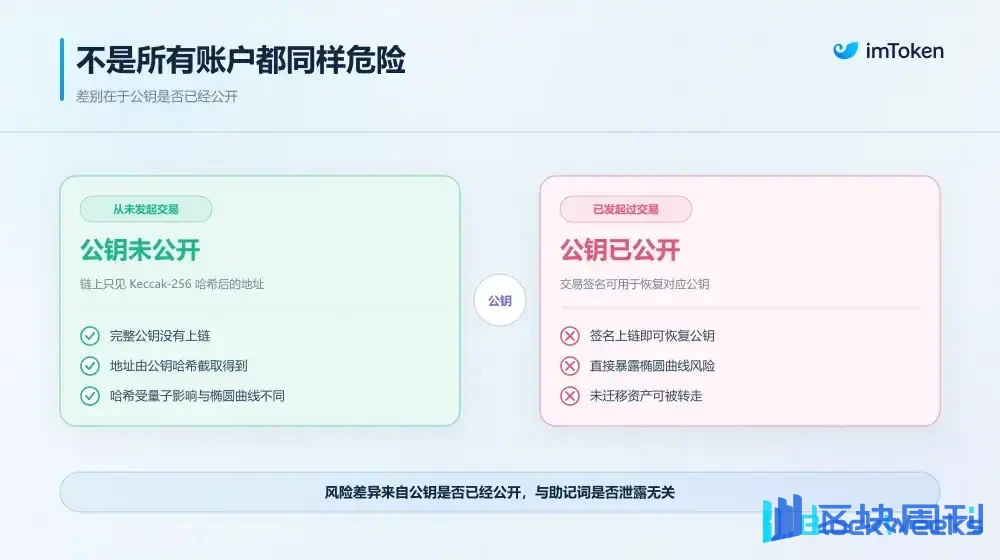
Это также приводит к ключевой детали, которую часто упускают из виду: не все аккаунты Ethereum подвержены одинаковому риску перед лицом квантовых угроз.
Адрес обычного Ethereum EOA получается путём взятия открытого ключа, его хеширования с помощью Keccak-256 и усечения результата.
Следовательно, если один из ваших холодных кошельков никогда не инициировал никаких внешних транзакций в сети и не раскрывал публично подпись вне сети, то в сети записан только хешированный адрес, а полный открытый ключ никогда не был раскрыт и по-прежнему защищён односторонностью хеша; но как только этот адрес инициировал хотя бы один перевод или авторизацию контракта, злоумышленник может восстановить полный открытый ключ через публичную подпись транзакции, напрямую подвергая его риску будущего взлома эллиптической кривой.
Конечно, на данном этапе в мире ещё не появился квантовый компьютер, способный взломать криптографию, и обычным пользователям нет необходимости паниковать и переводить активы из-за этого.
Команда постквантовой безопасности Ethereum Foundation также неоднократно подчёркивала, что отказоустойчивым квантовым компьютерам, представляющим реальную угрозу, ещё предстоит преодолеть множество инженерных пробелов в масштабе аппаратного обеспечения и квантовой коррекции ошибок (Дополнительное чтение "Чем именно угрожают квантовые вычисления? Руководство по криптовалютам для постквантовой эры").
Но проблема в том, что сама криптографическая миграция занимает годы, и если ждать, пока угроза действительно появится, чтобы начать подготовку, может быть уже слишком поздно.
Какую подготовку ведёт Ethereum?
В 2026 году Ethereum Foundation создала специальную команду постквантовой безопасности для координации исследований и инженерной реализации постквантовой криптографии на уровне протокола.
В отличие от простого поиска нового алгоритма подписи, Ethereum пытается одновременно продвигать обновление своей криптографической системы по трём направлениям: уровень исполнения, уровень консенсуса и уровень данных.

Уровень исполнения: сделать так, чтобы аккаунты больше не были навсегда привязаны к одному приватному ключу
Для обычных пользователей наиболее прямое изменение исходит от уровня исполнения.
Логика авторизации аккаунтов традиционных Ethereum EOA относительно фиксирована: пользователи генерируют подписи с помощью приватных ключей secp256k1, а сеть проверяет действительность подписи через ECDSA.
Этот дизайн достаточно прост и проверен на протяжении длительного времени, но он делает идентичность аккаунта сильно привязанной к конкретной системе подписи. Если в будущем ECDSA перестанет быть безопасным, пользователям потребуется сменить алгоритмы подписи, но простой переход на новый приватный ключ часто означает генерацию нового адреса аккаунта, а исходные активы, записи взаимодействия с контрактами и связи с приложениями также, возможно, придётся мигрировать заново.
Очевидно, это не идеальное решение.
Чтобы разорвать эти оковы, Ethereum ускоряет продвижение нативной абстракции аккаунтов, наиболее представительным из которых является EIP-8141 (Дополнительное чтение "Нативная абстракция аккаунтов + квантовая устойчивость: почему EIP-8141 ещё не стал главной темой Ethereum Hegotá?").
Он пытается разделить проверку транзакции, фактическое исполнение и оплату Gas на разные этапы исполнения, позволяя аккаунтам определять действительность транзакции через программируемую логику, тем самым помогая аккаунтам постепенно освобождаться от фиксированной зависимости от приватных ключей ECDSA, обеспечивать нативную ротацию ключей и оставлять пространство для внедрения различных алгоритмов проверки подписи в будущем.
В то же время Ethereum также исследует прекомпиляции для проверки постквантовых подписей, чтобы смарт-контракты и логика проверки аккаунтов могли более эффективно нативно проверять новые типы подписей.
Но это лишь первый шаг. Поскольку постквантовые подписи обычно намного больше традиционных подписей ECDSA/BLS, Ethereum также необходимо решить возникающие проблемы с данными и вычислительными затратами. Например, EIP-8288 предлагает использовать рекурсивную агрегацию STARK для сжатия результатов проверки большого количества постквантовых подписей в более компактные доказательства, тем самым снижая нагрузку на данные и проверку в сети.
Уровень консенсуса: замена традиционных BLS на подписи на основе хеш-функций
Помимо уровня исполнения, уровень консенсуса играет ещё более центральную роль в базовом механизме работы PoS сети Ethereum.
В настоящее время консенсус PoS в значительной степени опирается на свойства агрегации подписей BLS. Если бы их напрямую заменили обычными постквантовыми подписями, огромный размер подписей значительно увеличил бы затраты на распространение в P2P-сети, хранение и проверку между узлами.
С этой целью дорожная карта Ethereum Lean Ethereum предложила два заслуживающих внимания технических направления.
- leanXMSS: схема постквантовой подписи на основе хеш-функций, которую планируется использовать для замены подписей BLS, применяемых валидаторами в настоящее время, что позволит устранить зависимость от эллиптических кривых в корне;
- leanVM: минималистичная виртуальная машина с нулевым разглашением, разработанная специально для эффективной агрегации постквантовых подписей. Она пытается использовать устойчивые к квантовым вычислениям доказательства с нулевым разглашением, такие как рекурсивные STARK, для сжатия хеш-подписей большого числа валидаторов в компактные доказательства, тем самым обеспечивая нижнюю границу производительности консенсуса при сохранении постквантовой безопасности;
Это также показывает, что для постквантового обновления не существует универсального алгоритма, подходящего для всех; консенсус валидаторов и обычные пользовательские кошельки каждый нуждаются в сопоставлении с наиболее подходящими для них криптографическими инструментами.
Уровень данных: KZG и ZK-доказательства также должны учитывать квантовую безопасность
Помимо подписей аккаунтов и подписей валидаторов, уровень данных также сталкивается с долгосрочными вызовами.
В последние годы Ethereum широко использует механизм полиномиальных обязательств KZG, особенно для доступности данных Blob и Rollup, и безопасность KZG опирается на математические предположения, связанные с спариваниями эллиптических кривых, поэтому также необходимо учитывать влияние будущих квантовых вычислений.
Кроме того, на уровне приложений некоторые ZK-доказательства, используемые такими системами, как Rollups, имеют аналогичные проблемы. В частности, некоторые SNARK, опирающиеся на спаривания эллиптических кривых, имеют предположения безопасности, которые также могут быть затронуты алгоритмом Шора; напротив, STARK, построенные на хеш-функциях, не полагаются на предположение о дискретном логарифме на эллиптической кривой и поэтому обладают лучшими свойствами постквантовой безопасности.
Это означает, что постквантовая миграция — это проблема не только Ethereum L1; в будущем её также нужно будет постепенно распространить на L2, Rollups и различные ончейн-приложения.
Что касается сроков, то в приоритетах протокола, опубликованных Ethereum Foundation в сентябре 2026 года, было прямо предложено стремиться достичь постквантовой устойчивости на уровне исполнения, уровне консенсуса и уровне данных Ethereum L1 до декабря 2029 года, а последующие вехи обновлений также будут постепенно внедрять такую инфраструктуру, как постквантовая регистрация открытых ключей, проверка подписей, доказательства консенсуса и обязательства по данным.
Это будет долгосрочный проект, охватывающий всю экосистему.

Как пользователи могут безопасно завершить миграцию активов?
Если в предыдущих двух частях обсуждалось, как Ethereum может решить базовые криптографические проблемы, то для обычных пользователей наиболее заслуживающим внимания является на самом деле когда существующую систему подписей потребуется обновить, что должны делать наши кошельки?
Этот вопрос гораздо сложнее, чем просто повторная генерация закрытого ключа.
Первое, что нужно решить, — это вопрос идентичности аккаунта.
Для традиционных EOA существует прямая математическая связь между адресом аккаунта и открытым ключом. Если пользователи напрямую используют новую постквантовую ключевую систему, им обычно потребуется сгенерировать новую идентичность аккаунта, а затем перевести на неё исходные активы.
Но это порождает ряд проблем. Помимо ETH и токенов ERC-20, пользователи могут также владеть NFT, депозитами и позициями в протоколах DeFi, а также активами в разных сетях L2. Некоторые приложения также записывают разрешения, баллы, историю взаимодействий и идентификационные связи на основе адресов пользователей.
Если каждое криптографическое обновление требует изменения адреса аккаунта, пользователям придётся заново выстраивать связи с этими активами и приложениями, и стоимость миграции будет очень высокой.
Поэтому важность абстракции аккаунта становится очевидной. Она может максимально отделить идентичность аккаунта от базового ключа подписи, позволяя аккаунту определять, кто имеет право управлять активами, посредством программируемой логики проверки.
Теоретически это означает, что в будущем у пользователей появится возможность менять базовый алгоритм подписи, сохраняя исходный адрес аккаунта, без необходимости переводить все активы на другой адрес.
Это также одна из возможностей, которую надеется предоставить EIP-8141.

Во-вторых, это миграция между старыми и новыми ключами. Идеальный процесс миграции должен быть таким: когда существующая криптографическая система всё ещё безопасна, пользователь активно авторизует новый постквантовый ключ для принятия управления аккаунтом.
Например, кошелёк может сначала сгенерировать новый постквантовый ключ в безопасной среде, а затем посредством действительной подписи от существующего аккаунта авторизовать обновление правил проверки аккаунта.
Если исходный приватный ключ ECDSA всё ещё безопасен, этот процесс может проходить в соответствии с обычной процедурой обновления аккаунта. Но если квантовые компьютеры уже обладают способностью взламывать существующие приватные ключи, ситуация совершенно иная.
В этот момент как злоумышленники, так и настоящий пользователь могут обладать способностью подделывать подписи для исходного аккаунта, и системе будет очень трудно определить, основываясь только на старом ключе, кто на самом деле является законным владельцем.
Именно поэтому заблаговременная миграция так важна.
Кроме того, существует ещё один тип ещё более сложных аккаунтов: кошельки, которые давно не использовались, чьи приватные ключи уже утеряны, или чьи владельцы просто не знают, что требуется обновление. Такие аккаунты могут по-прежнему хранить большие объёмы активов, но не способны активно завершить миграцию.
В отношении таких активов остаётся спорным вопрос, следует ли разрешить им оставаться на исходных адресах или в будущем следует принять такие меры, как заморозка, посредством управления протоколом.
И наконец, что наиболее легко упустить из виду: сама безопасная миграция не должна стать новым вектором атаки.
Когда вся отрасль начинает обсуждать квантовую угрозу, злоумышленники с большой вероятностью воспользуются паникой пользователей, создавая так называемые страницы «квантового обновления безопасности», «проверки приватного ключа» или «миграции активов», обманом заставляя пользователей вводить мнемонические фразы или подписывать вредоносные авторизации.
Поэтому будущие кошельки должны не только предоставлять инструменты миграции, но и позволять пользователям чётко определять источник обновлений, проверять содержимое транзакций и точно подтверждать, какими именно активами управляет новая логика авторизации.

Заключительные мысли
Судя по текущему положению дел, квантовые вычисления всё ещё далеки от уровня, на котором они могут напрямую угрожать криптографическим системам основных блокчейнов.
Но это не означает, что отрасль может это игнорировать.
Постквантовая дорожная карта, которую продвигает Ethereum, на самом деле также показывает, что будущее безопасности блокчейна должно строиться не на предположении, что определённый криптографический алгоритм никогда не будет взломан, а на способности всей системы к непрерывному обновлению и безопасной миграции.
Для обычных пользователей роль кошельков также изменится в результате этого.
В прошлом основная задача кошелька заключалась в том, чтобы помогать пользователям генерировать, защищать и использовать закрытые ключи; в будущем ему также потребуется помогать пользователям понимать риски аккаунтов, управлять ключами в разных криптографических системах и безопасно завершать обновление аккаунтов при необходимости.
Это не просто смена алгоритма подписи, а эволюция кошелька из инструмента управления закрытыми ключами в инфраструктуру для долгосрочного управления безопасностью активов.
По крайней мере сегодня пользователям ещё не нужно спешить переносить активы из-за квантовых вычислений, но для разработчиков кошельков и всей криптоиндустрии время, которое действительно стоит готовить заранее, уже наступило.