Кратко
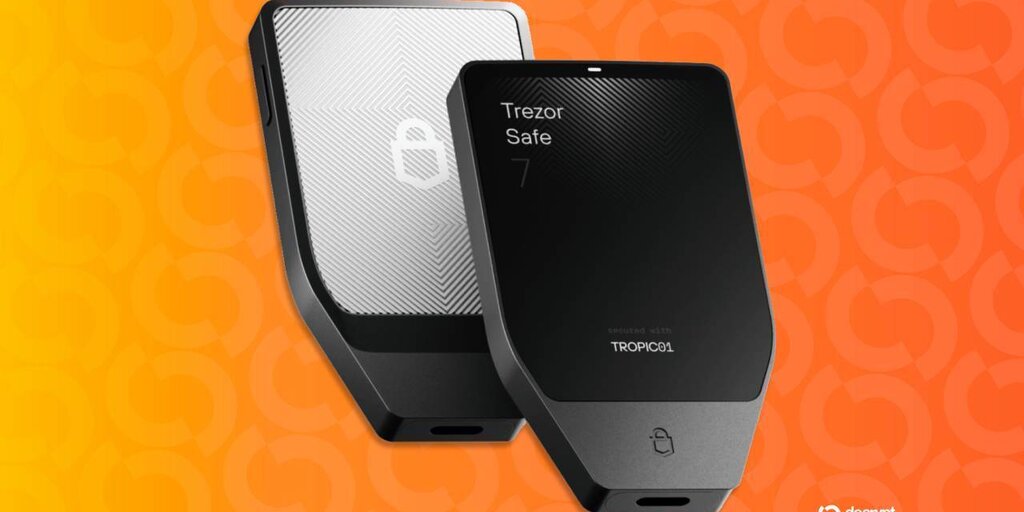
- Сообщается, что хакеры выгрузили записи о примерно 27 000 заказов Trezor после взлома партнёра по доставке Skladon 7 ноября.
- Утёкшие данные включают адреса клиентов и детали покупок, но Trezor утверждает, что резервные копии кошельков, PIN-коды и парольные фразы не были скомпрометированы.
- Это раскрытие последовало за отдельными взломами у партнёров Trezor ShipMonk и Brevo ранее в этом году; компания ужесточает политику хранения данных.
Счётчик «дней с момента последнего взлома третьей стороны» в Trezor снова обнулился.
На этот раз хакеры получили доступ к системам партнёра по доставке Skladon и, вероятно, выгрузили информацию, связанную с примерно 27 000 заказов аппаратных кошельков, согласно раскрытию компании, опубликованному в понедельник.
Вторжение произошло 7 ноября, но Skladon уведомил Trezor только 15 ноября. Раскрытые записи охватывают заказы, размещённые в период с 9 августа по 7 ноября, включая полные имена клиентов, номера телефонов, адреса доставки и электронной почты, а также приобретённые ими товары и их цены.
Trezor заявила, что её собственные системы не были скомпрометированы, и ни резервные копии кошельков, ни PIN-коды, ни парольные фразы затронуты не были. Сама по себе утечка не позволяет злоумышленнику перемещать монеты покупателя, но даёт ему потенциально опасное сочетание: домашний адрес и подтверждение того, что кто-то приобрёл устройство, предназначенное для хранения криптовалюты.
Последний инцидент последовал за взломом партнёра по доставке в августе и утечкой у поставщика услуг электронной почты в сентябре, что делает его третьим отдельным инцидентом безопасности у третьих сторон чуть более чем за три месяца.
Trezor сообщила, что некоторые клиенты уже сообщили о мошеннических телефонных звонках. Преступники могут называть точную модель и цену кошелька, чтобы непрошеный звонок, сообщение или письмо казались законными, или использовать домашний адрес, чтобы вычислить человека, который может владеть криптовалютой.
Знакомая проблема с поставщиками третьих сторон
В августе поставщик логистических услуг ShipMonk подвергся утечке, которая изначально, как казалось, затронула менее 14 000 клиентов Trezor. Обновлённое расследование выявило записи ещё о 67 000 покупателях из США за период с 2019 по 2021 год, которые ShipMonk сохранил, несмотря на заверения в том, что они были удалены, в результате чего общее число составило 80 689 человек.
Сентябрь принёс ещё один инцидент, на этот раз у поставщика услуг маркетинговой электронной почты Brevo. Хакеры использовали легитимный канал электронной почты Trezor, чтобы распространить поддельное предупреждение о безопасности, призывающее получателей установить приложение, которое запрашивало резервные копии их кошельков. Позже Trezor сообщила, что было выгружено 347 149 адресов электронной почты.
BitcoinBTC · USD
$65,341−13%
Nov 9Nov 11Nov 13Nov 15Nov 16
$75.4k$71.1k$66.9k$62.6k
24h HighHigh$65,502
24h LowLow$63,879
VolVol$1.4B
Рыночные прогнозыКоэффициенты от Myriad
Сегодня$64,000 до $66,000$64k–$66k51% вероятностьНа этой неделеНиже $66,000Ниже $66k58% вероятность
 →
Купить Bitcoin за USDC
Работает на Jupiter
Последствия могут выходить за рамки спама во входящих сообщениях. В феврале владельцам аппаратных кошельков были отправлены поддельные письма, полностью оформленные с брендингом Trezor, голограммами и QR-кодами, ведущими на фишинговые сайты.
На вопрос о том, почему заказ из официального магазина Trezor был связан со сторонней компанией, Trezor ответила, что это, по сути, вопрос логистики, а не техническая проблема. «Компании нашего размера и с глобальным охватом не могут эффективно работать без сторонних поставщиков услуг», — ответила компания на комментарий в X.
Здравствуйте, компании нашего размера и с глобальным охватом не могут эффективно работать без сторонних поставщиков услуг. Цель — выполнять как можно больше внутри компании, но делать каждую часть бизнеса самостоятельно нереалистично. Skladon — один из партнёров, который доставляет заказы Trezor,…
— Trezor (@Trezor) 16 ноября 2026 г.
В ней говорится, что Skladon располагал только информацией, необходимой для доставки посылок, и что выполнять каждый этап глобального распределения собственными силами было нереалистично.
Trezor утверждает, что Skladon не осуществляет доставку в Соединённые Штаты, поэтому американские покупатели не пострадали от этого инцидента. Пострадавшие клиенты были уведомлены, где это было возможно, хотя некоторые люди, оформившие заказы в период с 9 по 14 августа, могут не получить электронное письмо, поскольку Trezor уже анонимизировал их записи.
Компания внедрила анонимную выдачу в почтоматах или пунктах выдачи в 18 европейских странах, что позволяет покупателям не указывать домашний адрес. Она также работает над сокращением срока хранения данных о заказах с 90 до 45 дней и заявляет, что партнёры по доставке будут обязаны соблюдать ту же политику.
Trezor советует клиентам игнорировать неожиданные звонки и сообщения о своих заказах, проверять любые опасения через официальный сайт поддержки и никогда не передавать резервную копию кошелька. Компания уведомила орган по защите данных, но пока не раскрыла, как злоумышленники проникли в системы Skladon.
Присоединяйтесь к более чем 72 000 читателей