Автор: imToken
Если в прошлое десятилетие основной задачей криптовалютных кошельков было управление приватными ключами, подписание транзакций и отображение активов, то в будущем кошелькам, возможно, придётся взять на себя больше.
Пользователи больше не хотят отдельно платить за Gas за каждую транзакцию, хотят выполнять многошаговые операции одной подписью, хотят оплачивать комиссии стейблкоинами и даже хотят избавиться от абсолютной зависимости от одного приватного ключа с помощью социального восстановления, сессионных ключей и гибкого управления разрешениями.
За всеми этими запросами стоит одно и то же техническое направление: абстракция аккаунта (Account Abstraction, AA).
С развитием таких решений, как EIP-7702 и ERC-4337, аккаунты Ethereum постепенно переходят от относительно фиксированной модели исполнения транзакций прошлого к более гибкой, программируемой системе аккаунтов.
Но вместе с этим приходят и проблемы.
Когда аккаунт может не только получать активы и подписывать транзакции, но и исполнять сложную логику смарт-контрактов, управлять разрешениями разных уровней и даже позволять третьим сторонам оплачивать за него Gas, действительно ли пользователи получают больше контроля, или же они привносят больше рисков безопасности, которых не могут понять?
От EOA к AA: почему аккаунтам Ethereum нужно стать «программируемыми»?
Чтобы понять абстракцию аккаунта, нужно сначала вернуться к самой базовой модели аккаунтов Ethereum.
Долгое время обычные пользователи в основном использовали EOA (Externally Owned Accounts — аккаунты, внешне принадлежащие владельцу), которые контролируются приватными ключами. Пользователи подписывают транзакции приватными ключами; общая структура аккаунта проста, отношения разрешений понятны, а путь исполнения транзакций относительно легко понять.
Но у этого дизайна есть и некоторые ограничения с точки зрения опыта.
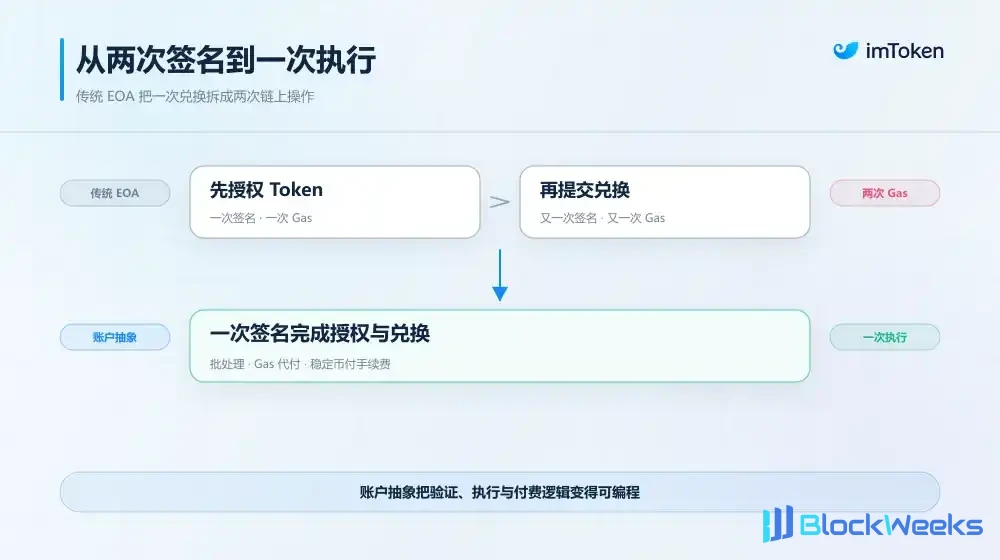
Например, если пользователь хочет выполнить обмен токенов на Uniswap, ему часто нужно сначала одобрить ERC-20 Token, а затем отправить транзакцию обмена, что означает две независимые операции в сети, две подписи и две оплаты Gas.
Если пользователь хочет оплатить Gas с помощью USDT или переложить комиссии за транзакции на приложение, традиционный EOA также не может напрямую решить эти задачи через собственную логику проверки аккаунта.
Что ещё важнее, тот, кто владеет приватным ключом, по сути обладает полным контролем над аккаунтом. Пользователям трудно напрямую устанавливать на уровне аккаунта дневные лимиты расходов, ограничивать разрешения приложений или настраивать разные правила подписи для разных сценариев использования.
Именно эти ограничения и пытается изменить AA.
Его основная идея — сделать логику проверки, исполнения и оплаты комиссий аккаунта программируемой, чтобы пользователи больше не полагались только на фиксиленный набор правил подписи приватным ключом, а могли по мере необходимости определять, как аккаунт проверяет личность, выполняет операции и оплачивает комиссии (Дополнительное чтение: «“Налог на аккаунт” в размере 3,35 млрд долларов: когда EOA становится системными издержками, что AA может принести Web3?»)
В конечном счёте, наибольшая ценность абстракции аккаунта заключается в том, что она позволяет кошелькам выполнять операции, которые было трудно реализовать в прошлом, но с точки зрения безопасности именно здесь и проявляется проблема.
В конце концов, раньше пользователям нужно было лишь следить за тем, подписывают ли они правильную транзакцию и не используется ли подпись злонамеренно; тогда как в системе смарт-аккаунтов обычная на вид авторизация может включать в себя код исполнения аккаунта, модули разрешений, сторонние платёжные сервисы и взаимодействие нескольких разных ролей.
То, что видит пользователь, может быть всего лишь одним подтверждением, но то, что происходит на самом деле, может быть изменением всей логики управления аккаунтом.
С этой диалектической точки зрения традиционные аккаунты EOA действительно кажутся громоздкими с точки зрения опыта, но они долгое время обеспечивали всему криптомиру дивиденд безопасности, который легко недооценить: относительную определённость отношений управления аккаунтом и правил верификации.
Пользователи владеют приватными ключами и напрямую подписывают транзакции для авторизации. Хотя утечка приватного ключа, вредоносные одобрения и риски фишинга существуют всегда, самому аккаунту не нужно загружать сложную логику смарт-контракта для вынесения решения о верификации и исполнении каждой транзакции.
AA разрушает эту единую структуру.
Обратная сторона удобства AA: когда аккаунты теряют «определённость»
Когда аккаунты обладают более сильной программируемостью и возможностями пакетного исполнения, то, что пользователи ошибочно подписывают, может быть уже не просто одобрением для определённого токена, но также может включать делегирование аккаунта, модули исполнения и более широкие операционные разрешения. Как только эти разрешения лишаются чётких границ, риск быстро распространяется с отдельной транзакции на весь аккаунт.
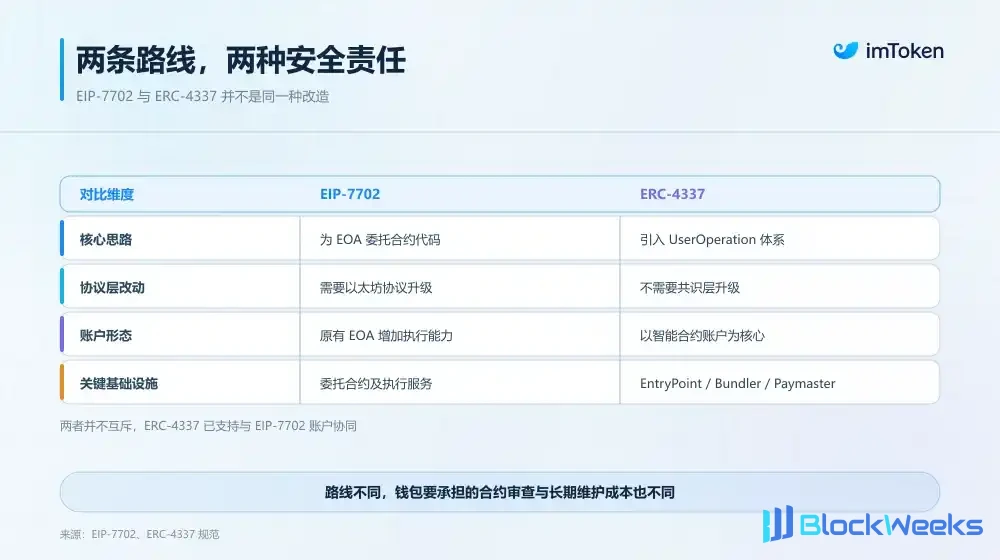
Именно поэтому в рамках маршрута AA, хотя EIP-7702 и ERC-4337 оба улучшают опыт работы с аккаунтом, раскрываемый ими риск на уровне безопасности кошелька совершенно различен. Следует отметить, что эти два решения не являются полностью взаимоисключающими; последнее уже включило поддержку совместимости с первым. Здесь они рассматриваются отдельно главным образом для того, чтобы понять их соответствующие типичные способы реализации аккаунтов и различные вызовы, с которыми они сталкиваются на уровне безопасности продукта.

EIP-7702: одна авторизация может изменить границы поведения всего аккаунта
Наиболее заслуживающая бдительности проблема безопасности в EIP-7702 заключается в делегировании аккаунта.
Подписав сообщение авторизации, EOA с изначально фиксированными правилами может делегировать себя развёрнутому адресу смарт-контракта и напрямую работать в соответствии с кодом этого контракта.
Полностью проверенный контракт со строгими разрешениями действительно может с низкими затратами предоставить существующим аккаунтам такие возможности, как пакетные транзакции и спонсирование Gas; но как только он по ошибке делегируется вредоносному контракту или контракту с серьёзными уязвимостями, риск напрямую проникнет к активам аккаунта.
Это явно отличается от обычного взаимодействия с DApp. В приложениях DeFi ошибочная подпись вредоносного одобрения обычно ограничивает риск рамками разрешений, определённых конкретным токеном, суммой одобрения и целевым контрактом; но если пользователь предоставляет неограниченную сумму, потери также могут быть очень серьёзными.
Однако в сценарии делегирования EIP-7702 авторизованный код выполняется непосредственно в контексте аккаунта. Если делегированный код обладает неограниченными возможностями перевода активов или вызова контрактов, риск может расшириться с одобрения конкретного токена до всего аккаунта, затронув ETH, различные активы ERC-20 и последующие транзакционные операции.
Тем не менее EIP-7702 не лишает исходный приватный ключ контроля над EOA. Даже если пользователь делегирует аккаунт контракту с логикой мультиподписи, исходный приватный ключ по-прежнему может напрямую управлять аккаунтом, обходя некоторые политики подписи, установленные делегированным контрактом.
Иными словами, добавление EOA возможности исполнения смарт-контрактов не равнозначно автоматическому ужесточению ограничений разрешений базового приватного ключа. Аналогично, хотя пользователи могут отозвать делегирование путём повторной авторизации пустого адреса, действие отзыва не может откатить переводы активов и изменения состояния в сети, которые уже произошли.
Это также определяет, что кошельки ни в коем случае не должны просто рассматривать EIP-7702 как новый способ подписи; они должны выстроить заново всю линию защиты безопасности вокруг интерфейса авторизации, идентификации контрактов, отображения разрешений, отзыва делегирования и подсказок по контролю рисков.

ERC-4337: риски не только в контракте аккаунта
В отличие от модернизации существующих EOA, ERC-4337 разделяет проверку аккаунта, выполнение транзакций и оплату газа на независимые модули, давая разработчикам пространство для гибкой комбинации, но также возлагая на кошельки более сложные затраты на управление компонентами.
От создания до записи в блокчейне UserOperation обычно проходит через целую цепочку взаимодействия: кошелёк генерирует операцию и завершает подписание → Bundler получает UserOperation и выполняет внечейновые проверки через логику имитации проверки EntryPoint → Bundler упаковывает операции, прошедшие проверку, и отправляет их в ончейн EntryPoint → EntryPoint повторно выполняет логику проверки аккаунта и плательщика и после успешного прохождения выполняет фактическую операцию.
Если задействовано спонсирование комиссий, также требуется Paymaster для участия в проверке и расчёте комиссий; если необходимо создать новый смарт-аккаунт, это может включать развёртывание и инициализацию контракта Factory.
По мере стремительного роста числа компонентов кошельки должны одновременно решать более сложные задачи совместимости, надёжности эксплуатации и проверки безопасности. Кроме того, поскольку смарт-аккаунт — это не просто переключатель функций, установленный на существующем EOA, его реализация контракта, метод проверки подписи, конфигурация модулей, версия EntryPoint и вспомогательная инфраструктура — всё это глубоко повлияет на его будущий путь развития.
По мере того как Ethereum постепенно движется к Native AA, необходимо заранее учитывать, как существующие аккаунты останутся совместимыми с новым протоколом, как будут мигрированы существующие разрешения и как адреса аккаунтов и активы сохранят преемственность.
В конечном счёте, для кошельков реальная стоимость интеграции технологии сегодня никогда не сводилась только к разработке и запуску, но также включает непрерывное сопровождение и поддержку в течение последующих лет.

От AA на уровне приложений к Native AA: сдержанность и компромиссы в технической дорожной карте
После ясного понимания сложности безопасности и затрат на сопровождение, стоящих за двумя дорожными картами, выбор для кошельковых продуктов фактически стал всё более очевидным: внедрять ли технологию — нельзя полагаться только на то, сколько функций она позволяет реализовать, но необходимо также взвешивать техническую зрелость, порог восприятия пользователей и устойчивость долгосрочной архитектуры.
На примере практики imToken в области абстракции аккаунтов: после оценки нескольких дорожных карт команда сделала чёткий компромисс — сохранять осторожную выжидательную позицию в отношении EIP-7702, одновременно прекратив новые инвестиции в продуктованию ERC-4337 и постепенно смещая фокус исследований в сторону нативной абстракции аккаунтов Ethereum (Native AA).
Во-первых, что касается EIP-7702, его технические возможности заслуживают признания, но спешить с полной продуктованизацией не стоит.
Если быть реалистичными, EIP-7702, уже вошедший в основную сеть Ethereum, может дать традиционным аккаунтам такие возможности, как пакетные транзакции и спонсирование газа, а его инженерный дизайн и улучшения опыта очевидны для всех.
Однако прежде чем он будет по-настоящему открыт для обычных пользователей в широком масштабе, несколько ключевых предпосылок всё ещё не полностью созрели: могут ли пользователи интуитивно понимать разницу между «делегированием аккаунта» и обычной подписью? Сформировала ли индустрия надёжный консенсус относительно проверки безопасности, стандартов отображения разрешений и экстренного спасения делегированных контрактов?
Эти вопросы особенно важны в сценарии EIP-7702. Если обычный пользователь не может ясно понять, что означает подписываемое им разрешение, то даже если сама технология способна реализовать сложные политики безопасности, она может не повысить реальный уровень безопасности пользователя.
Поэтому imToken выбирает осторожный выжидательный подход к EIP-7702 и на данный момент не спешит полностью внедрять его в свою продуктовую систему, медленно ожидая, пока соответствующие реализации, механизмы управления разрешениями и отраслевые практики пройдут более длительное тестирование. Это также продиктовано надеждой установить более надежную границу безопасности между техническими возможностями и фактической способностью пользователей к пониманию.
В отличие от этого, ERC-4337 уже доказал осуществимость смарт-аккаунтов благодаря обширной производственной практике, накопив ценный опыт для отрасли.
Но если смотреть с точки зрения более длительного технологического цикла, когда направление развития Ethereum постепенно явно указывает на нативную поддержку на уровне протокола, продолжение расширения инвестиций в продукт вокруг архитектуры абстракции аккаунтов прикладного уровня требует переоценки затрат на постоянное обслуживание периферийной инфраструктуры, а также затрат на совместимость и миграцию, которые могут возникнуть при подключении к нативным возможностям протокола в будущем.
Поэтому решение imToken прекратить новые инвестиции в продукт ERC-4337 и постепенно перенести фокус исследований на Native AA не является отрицанием технической ценности ERC-4337. Скорее, это продиктовано надеждой избежать постоянного наращивания сложности существующей архитектуры и вместо этого направить ограниченные инженерные и исследовательские ресурсы в области безопасности в большей степени в направление нативной абстракции аккаунтов, обладающее долгосрочным потенциалом развития.
Этот выбор также перекликается с направлением эволюции самого протокола Ethereum.
В феврале 2026 года, обновляя свои приоритеты развития протокола, Ethereum Foundation явно включил Native AA в число ключевых усилий в направлении «Improve UX». Его долгосрочная цель — сделать смарт-контрактные кошельки формой аккаунта по умолчанию, одновременно снизив зависимость от периферийной инфраструктуры, такой как Bundlers и Relayers, а также дополнительные расходы на Gas, возникающие из-за нее.
Среди конкретных технических предложений EIP-8141 (Frame Transactions) в настоящее время является одним из репрезентативных направлений, заслуживающих внимания. Он пытается разделить проверку транзакции, авторизацию оплаты комиссии и фактическое выполнение операции на разные этапы, позволяя аккаунтам определять правила проверки и способы оплаты посредством собственной логики, предоставляя новый путь реализации для нативной поддержки смарт-аккаунтов на уровне протокола.
Разумеется, EIP-8141 все еще находится на стадии Draft, и до формального развертывания и масштабного применения еще далеко. Native AA также не означает, что риски безопасности автоматически исчезнут. Код проверки аккаунта по-прежнему требует строгого аудита, а новые механизмы проверки транзакций и оплаты комиссий также нуждаются в достаточном тестировании.
Но с точки зрения долгосрочной архитектуры, по сравнению с постоянным добавлением функций на существующем промежуточном слое и поддержанием сложных отношений совместимости, заблаговременное выстраивание архитектуры безопасности на более нативной и унифицированной основе протокола явно больше соответствует соображениям imToken о долгосрочной безопасности кошелька.
Заключительные замечания
От самых ранних подписей приватным ключом до сегодняшних пакетных транзакций, спонсирования Gas, сессионных ключей и смарт-аккаунтов — абстракция аккаунтов непрерывно расширяет границы возможностей криптокошельков.
Но как бы ни эволюционировала техническая форма, самая сущностная ценность кошелька никогда не менялась: он должен не только позволять пользователям выполнять больше операций, но и гарантировать, что при каждом взаимодействии пользователи всегда четко знают, что они авторизовали и кто на самом деле контролирует их активы.
Возвращаясь к конкретной продуктовой практике, это также лежащая в основе логика недавнего четкого компромисса imToken в технической дорожной карте абстракции аккаунтов: сохранение осторожного выжидательного отношения к EIP-7702, ожидание более долгосрочной стабильной парадигмы протокола и безопасности; в то же время прекращение новых инвестиций в продукт ERC-4337 и постепенный перенос фокуса исследований на Native AA.
Это не отказ от инноваций в абстракции аккаунтов. Напротив, это прагматичный выбор, сделанный исходя из безопасности активов пользователей, технической зрелости и долгосрочной эволюции архитектуры, чтобы не превращать преждевременно сложность протоколов, все еще находящихся в переходном периоде, в риски для активов и затраты на миграцию для обычных пользователей.
Эволюция аккаунтов Ethereum — это марафон. На пути к нативной абстракции аккаунтов тщательная оценка технической зрелости и рисков безопасности может быть важнее, чем стремление к быстрому развертыванию функций.