Автор: imToken
Якщо протягом останнього десятиліття основною відповідальністю криптогаманців було управління приватними ключами, підписання транзакцій і відображення активів, то надалі гаманці, можливо, мають взяти на себе більше.
Користувачі більше не хочуть окремо платити Gas за кожну транзакцію, хочуть виконувати багатокрокові операції одним підписом, хочуть оплачувати комісії стейблкоїнами і навіть хочуть позбутися абсолютної залежності від єдиного приватного ключа за допомогою соціального відновлення, сесійних ключів і гнучкого управління дозволами.
За цими запитами всі вони вказують на один і той самий технічний напрям: абстракція облікового запису (AA).
З розвитком таких рішень, як EIP-7702 і ERC-4337, облікові записи Ethereum поступово переходять від відносно фіксованої моделі виконання транзакцій минулого до більш гнучкої, програмованої системи облікових записів.
Але проблеми слідують за цим.
Коли обліковий запис може не лише отримувати активи та підписувати транзакції, а й виконувати складну логіку смартконтрактів, керувати різними рівнями авторизації і навіть мати третіх осіб, які оплачують Gas від його імені, чи користувачі насправді отримують більше контролю, чи вони впроваджують більше ризиків безпеки, яких не розуміють?
Від EOA до AA: чому облікові записи Ethereum мають стати «програмованими»?
Щоб зрозуміти абстракцію облікового запису, потрібно спершу повернутися до найбазовішої моделі облікового запису Ethereum.
Протягом тривалого часу звичайні користувачі переважно використовували EOA (зовнішньо володіні облікові записи), які контролюються приватними ключами. Користувачі підписують транзакції приватними ключами; загальна структура облікового запису проста, відносини дозволів зрозумілі, а шлях виконання транзакцій відносно легко зрозуміти.
Але цей дизайн також має певні обмеження в досвіді.
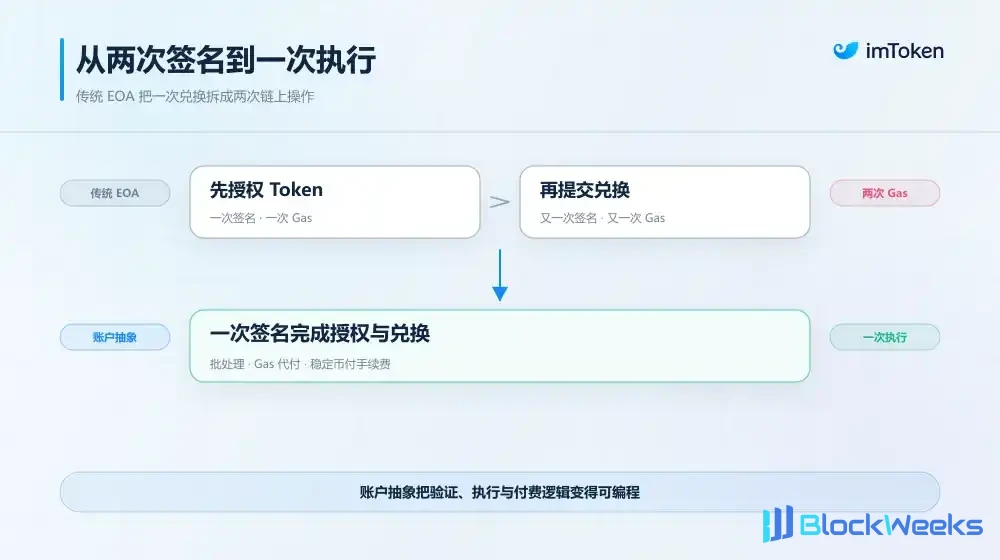
Наприклад, якщо користувач хоче завершити обмін токенів на Uniswap, йому часто потрібно спочатку схвалити ERC-20 Token, а потім подати транзакцію обміну, що означає дві незалежні операції в мережі, два підписи та дві оплати Gas.
Якщо користувач хоче оплатити Gas за допомогою USDT або щоб застосунок узяв на себе комісії за транзакції для нього, традиційний EOA також не може безпосередньо виконати ці дії через власну логіку перевірки облікового запису.
Що важливіше, той, хто володіє приватним ключем, фактично володіє повним контролем над обліковим записом. Користувачам важко безпосередньо встановити щоденні ліміти витрат на рівні облікового запису, обмежити дозволи застосунків або налаштувати різні правила підпису для різних сценаріїв використання.
Саме ці обмеження AA і намагається змінити.
Його основна ідея полягає в тому, щоб зробити логіку перевірки, виконання та оплати комісій облікового запису програмованою, щоб користувачі більше не мусили покладатися лише на фіксований набір правил підпису приватним ключем, а могли визначати за потребою, як обліковий запис перевіряє особу, виконує операції та сплачує комісії (Додаткове читання: «Податок на обліковий запис» у розмірі 3,35 мільярда доларів: коли EOA стає системною витратою, що може принести AA для Web3?»)
Зрештою, найбільша цінність абстракції облікового запису полягає в тому, що вона дає змогу гаманцям виконувати операції, яких було важко досягти в минулому, але з точки зору безпеки саме тут і з'являється проблема.
Адже раніше користувачам потрібно було зосереджуватися лише на тому, чи вони підписують правильну транзакцію і чи не використовується підпис зловмисно; тоді як у системі смартоблікових записів звичайний на вигляд дозвіл може включати код виконання облікового запису, модулі дозволів, сторонні платіжні сервіси та взаємодію між кількома різними ролями.
Те, що бачить користувач, може бути лише одним підтвердженням, але те, що насправді відбувається, може бути зміною всієї логіки контролю облікового запису.
З цієї діалектичної перспективи традиційні облікові записи EOA справді здаються громіздкими за досвідом, але вони давно забезпечують усьому криптосвіту дивіденд безпеки, який легко недооцінити: відносну визначеність відносин контролю облікового запису та правил перевірки.
Користувачі зберігають приватні ключі та безпосередньо підписують авторизацію транзакцій. Хоча витік приватного ключа, зловмисні схвалення та ризики фішингу існують завжди, сам обліковий запис не потребує завантаження складної логіки смарт-контракту для вирішення перевірки та виконання кожної транзакції.
AA руйнує цю єдину структуру.
Інший бік зручності AA: коли облікові записи втрачають «визначеність»
Коли облікові записи мають потужнішу програмованість і можливості пакетного виконання, те, що користувачі помилково підписують, може вже не бути лише схваленням для певного токена, але також може стосуватися делегування облікового запису, модулів виконання та ширших операційних дозволів. Щойно ці дозволи позбавлені чітких меж, ризик швидко пошириться з окремої транзакції на весь обліковий запис.
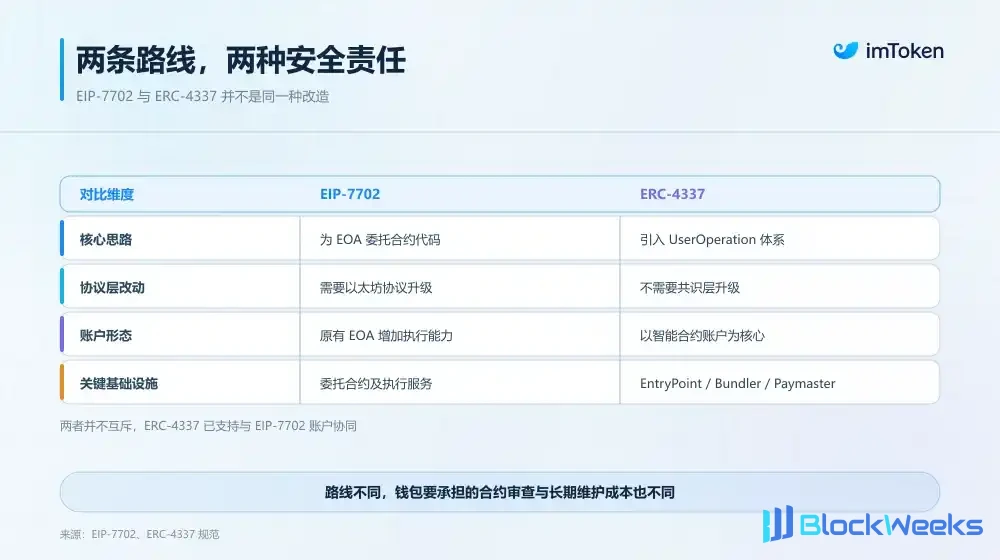
Саме тому на маршруті AA, хоча EIP-7702 та ERC-4337 обидва покращують досвід облікового запису, ризикова експозиція, яку вони виявляють на рівні безпеки гаманця, є абсолютно різною. Слід зазначити, що ці два рішення не є повністю взаємовиключними; останнє вже включило підтримку сумісності з першим. Тут їх розглядають окремо головним чином для того, щоб зрозуміти їхні відповідні типові методи реалізації облікових записів і різні виклики, з якими вони стикаються на рівні безпеки продукту.

EIP-7702: одна авторизація може змінити межі поведінки всього облікового запису
Найбільш варта пильності безпекова теза в EIP-7702 полягає в делегуванні облікового запису.
Підписавши повідомлення авторизації, EOA з початково фіксованими правилами може делегувати себе розгорнутій адресі смарт-контракту та безпосередньо працювати відповідно до коду цього контракту.
Повністю перевірений контракт із суворими дозволами справді може надати наявним обліковим записам такі можливості, як пакетні транзакції та спонсорство Gas, за низьку ціну; але щойно його помилково делегують зловмисному контракту або контракту з серйозними вразливостями, ризик безпосередньо проникне до активів облікового запису.
Це явно відрізняється від звичайної взаємодії з DApp. У DeFi-застосунках помилковий підпис зловмисного схвалення зазвичай насамперед ставить ризик у межах дозволу, визначеного конкретним Token, сумою схвалення та цільовим контрактом; але якщо користувач надає необмежену суму, втрати також можуть бути дуже серйозними.
Однак у сценарії делегування EIP-7702 авторизований код виконується безпосередньо в контексті облікового запису. Якщо делегований код має необмежені можливості переказу активів або виклику контрактів, ризик може розширитися від схвалення конкретного токена до всього облікового запису, впливаючи на ETH, різні активи ERC-20 та подальші транзакційні операції.
Однак EIP-7702 не позбавляє початковий приватний ключ контролю над EOA. Навіть якщо користувач делегує обліковий запис контракту з логікою мультипідпису, початковий приватний ключ все ще може безпосередньо контролювати обліковий запис, обходячи деякі політики підпису, встановлені делегованим контрактом.
Іншими словами, додавання можливості виконання смарт-контракту до EOA не означає автоматичного посилення обмежень дозволів базового приватного ключа. Так само, хоча користувачі можуть відкликати делегування шляхом повторної авторизації порожньої адреси, дія відкликання не може відкотити перекази активів і зміни стану на ланцюжку, які вже відбулися.
Це також визначає, що гаманці ніколи не повинні просто розглядати EIP-7702 як новий метод підпису; вони повинні перебудувати цілу лінію безпекового захисту навколо інтерфейсу авторизації, ідентифікації контракту, відображення дозволів, відкликання делегування та підказок контролю ризиків.

ERC-4337: ризики не лише в контракті облікового запису
На відміну від доопрацювання наявних EOA, ERC-4337 розділяє перевірку облікового запису, виконання транзакцій і оплату газу на незалежні модулі, даючи розробникам простір для гнучкого комбінування, але водночас покладаючи на гаманці тягар управління складнішими компонентами.
Від створення до запису в ланцюжку UserOperation зазвичай проходить через весь ланцюжок взаємодії: гаманець генерує операцію та завершує підписання → Bundler отримує UserOperation і виконує позаланцюжкові перевірки через логіку симуляції перевірки EntryPoint → Bundler пакує операції, що пройшли перевірку, і надсилає їх до ончейн-EntryPoint → EntryPoint знову виконує логіку перевірки облікового запису та платника, і після успішного проходження виконує фактичну операцію.
Якщо задіяне спонсорування комісій, також потрібен Paymaster для участі в перевірці та розрахунку комісій; якщо потрібно створити новий смарт-акаунт, це може включати розгортання та ініціалізацію контракту Factory.
У міру стрімкого зростання кількості компонентів гаманці мають одночасно вирішувати складніші проблеми сумісності, надійності експлуатації та перевірки безпеки. Крім того, оскільки смарт-акаунт — це не просто перемикач функцій, встановлений на наявному EOA, його реалізація контракту, метод перевірки підпису, конфігурація модулів, версія EntryPoint і супутня інфраструктура — усе це глибоко впливатиме на його майбутній шлях розвитку.
У міру поступового переходу Ethereum до Native AA, те, як наявні облікові записи залишатимуться сумісними з новим протоколом, як мігруватимуть наявні дозволи та як адреси облікових записів і активи зберігатимуть безперервність, — усе це потрібно заздалегідь взяти до уваги.
Зрештою, для гаманців реальна вартість інтеграції технології сьогодні ніколи не зводилася лише до розробки та запуску, а й включає безперервне супроводження та підтримку протягом наступних років.

Від AA на рівні застосунків до Native AA: стриманість і компроміси в технічній дорожній карті
Після чіткого усвідомлення складнощів безпеки та витрат на супроводження, що стоять за двома дорожніми картами, вибір для гаманецьких продуктів насправді став дедалі очевиднішим: чи впроваджувати технологію, не може залежати лише від того, скільки функцій вона здатна увімкнути, а має також зважувати технічну зрілість, поріг сприйняття користувачами та стійкість довгострокової архітектури.
Взявши за приклад практику imToken в абстракції облікових записів, після оцінки кількох дорожніх карт команда зробила чіткий компроміс: зберігаючи обережну вичікувальну позицію щодо EIP-7702, водночас припинила нові інвестиції в продуктову реалізацію ERC-4337 і поступово змістила фокус досліджень у бік нативної абстракції облікових записів Ethereum (Native AA).
По-перше, щодо EIP-7702: його технічні можливості заслуговують на визнання, але немає поспіху повністю перетворювати їх на продукт.
Якщо бути реалістичними, EIP-7702, який уже увійшов до основної мережі Ethereum, здатен надати традиційним обліковим записам такі можливості, як пакетні транзакції та спонсорування газу, а його інженерний дизайн і покращення досвіду очевидні для всіх.
Однак перш ніж його справді відкриють для звичайних користувачів у великому масштабі, кілька ключових передумов усе ще не є повністю зрілими: чи можуть користувачі інтуїтивно зрозуміти різницю між «делегуванням облікового запису» та звичайним підписом? Чи сформувала індустрія надійний консенсус щодо перевірки безпеки, стандартів відображення дозволів і екстреного порятунку для делегованих контрактів?
Ці питання особливо важливі в сценарії EIP-7702. Якщо звичайний користувач не може чітко зрозуміти, що означає авторизація, яку він підписує, то навіть якщо сама технологія здатна реалізувати складні політики безпеки, вона може не справді підвищити рівень безпеки користувача.
Тому imToken обирає обережний вичікувальний підхід до EIP-7702 і наразі не поспішає повністю впроваджувати його у свою продуктову систему, повільно очікуючи, поки відповідні реалізації, механізми управління дозволами та галузеві практики пройдуть довгостроковіше тестування. Це також зумовлено надією встановити надійнішу межу безпеки між технічною спроможністю та фактичною здатністю користувачів до розуміння.
Натомість ERC-4337 уже довів життєздатність смарт-акаунтів через широку виробничу практику, накопичивши цінний досвід для галузі.
Але з погляду довшого технологічного циклу, коли напрям розвитку Ethereum поступово чітко вказує на нативну підтримку на рівні протоколу, продовження розширення інвестицій у продуктивізацію навколо архітектури абстракції акаунтів прикладного рівня вимагає повторного зважування витрат на постійну підтримку периферійної інфраструктури, а також витрат на сумісність і міграцію, які можуть виникнути в майбутньому при підключенні до нативних можливостей протоколу.
Тому рішення imToken припинити нові інвестиції в продуктивізацію ERC-4337 і поступово перенести фокус досліджень на Native AA не є запереченням технічної цінності ERC-4337. Радше це зумовлено надією уникнути постійного нашарування складності на існуючу архітектуру і натомість спрямувати обмежені інженерні та дослідницькі ресурси безпеки більше в напрям нативної абстракції акаунтів, який має довгостроковий потенціал розвитку.
Цей вибір також перегукується з власним напрямом еволюції протоколу Ethereum.
У лютому 2026 року, оновлюючи свої пріоритети розвитку протоколу, Ethereum Foundation явно включив Native AA до числа основних зусиль у напрямі «Improve UX». Його довгострокова мета — зробити смарт-контрактні гаманці формою акаунтів за замовчуванням, одночасно зменшуючи залежність від периферійної інфраструктури, такої як Bundlers і Relayers, а також додаткових витрат на Gas, що виникають через це.
Серед конкретних технічних пропозицій EIP-8141 (Frame Transactions) наразі є одним із репрезентативних напрямів, вартих уваги. Він намагається розділити перевірку транзакції, авторизацію оплати комісії та фактичне виконання операції на різні етапи, дозволяючи акаунтам визначати правила перевірки та способи оплати через власну логіку, що забезпечує новий шлях реалізації для нативної підтримки смарт-акаунтів на рівні протоколу.
Звісно, EIP-8141 все ще перебуває на стадії Draft, і до формального розгортання та масштабного застосування ще далеко. Native AA також не означає, що ризики безпеки автоматично зникнуть. Код перевірки акаунтів усе ще потребує ретельного аудиту, а нові механізми перевірки транзакцій і оплати комісій так само потребують достатнього тестування.
Але з погляду довгострокової архітектури, порівняно з постійним додаванням функцій на існуючому проміжному рівні та підтриманням складних відносин сумісності, завчасне вибудовування архітектури безпеки на більш нативній і уніфікованій основі протоколу явно більше відповідає міркуванням imToken щодо довгострокової безпеки гаманця.
Заключні зауваження
Від найперших підписів приватним ключем до сьогоднішніх пакетних транзакцій, спонсорування Gas, сесійних ключів і смарт-акаунтів — абстракція акаунтів постійно розширює межі можливостей криптогаманців.
Але хоч би як еволюціонувала технічна форма, найсуттєвіша цінність гаманця ніколи не змінювалася: він має не лише давати користувачам змогу виконувати більше операцій, а й гарантувати, що в кожній взаємодії користувачі завжди чітко знають, що саме вони авторизували і хто насправді контролює їхні активи.
Повертаючись до конкретної продуктової практики, це також основна логіка, що стоїть за нещодавнім чітким компромісом imToken щодо технічної дорожньої карти абстракції акаунтів: збереження обережного вичікувального ставлення до EIP-7702, очікування довгостроковіше стабільного протоколу та парадигми безпеки; водночас припинення нових інвестицій у продуктивізацію ERC-4337 і поступове перенесення фокусу досліджень на Native AA.
Це не відмова від інновацій в абстракції акаунтів. Навпаки, це прагматичний вибір, зроблений на основі безпеки активів користувачів, технічної зрілості та довгострокової еволюції архітектури, щоб передчасно не перетворювати складність протоколів, які все ще перебувають у перехідному періоді, на ризики для активів і витрати на міграцію для звичайних користувачів.
Еволюція акаунтів Ethereum — це марафон. На шляху до нативної абстракції акаунтів ретельне оцінювання технічної зрілості та ризиків безпеки може бути важливішим, ніж прагнення до швидкого розгортання функцій.