Aster 在確認一名用戶因 API Wallet 私鑰外洩而遭受財務損失後,已加強其平台安全措施。
摘要
- Aster 在確認 API Wallet 私鑰外洩後加強了其安全措施。
- 一名受影響的 Aster 用戶報告了 456 萬美元的未經授權加密貨幣轉帳。
- 該用戶聲稱在 44 分鐘內發生了七筆未經授權的轉帳。
- Aster 承諾協助追蹤失蹤資金,並與執法機構合作。
- Aster 敦促用戶立即從受信任的裝置中刪除已遭入侵的 API Wallet。
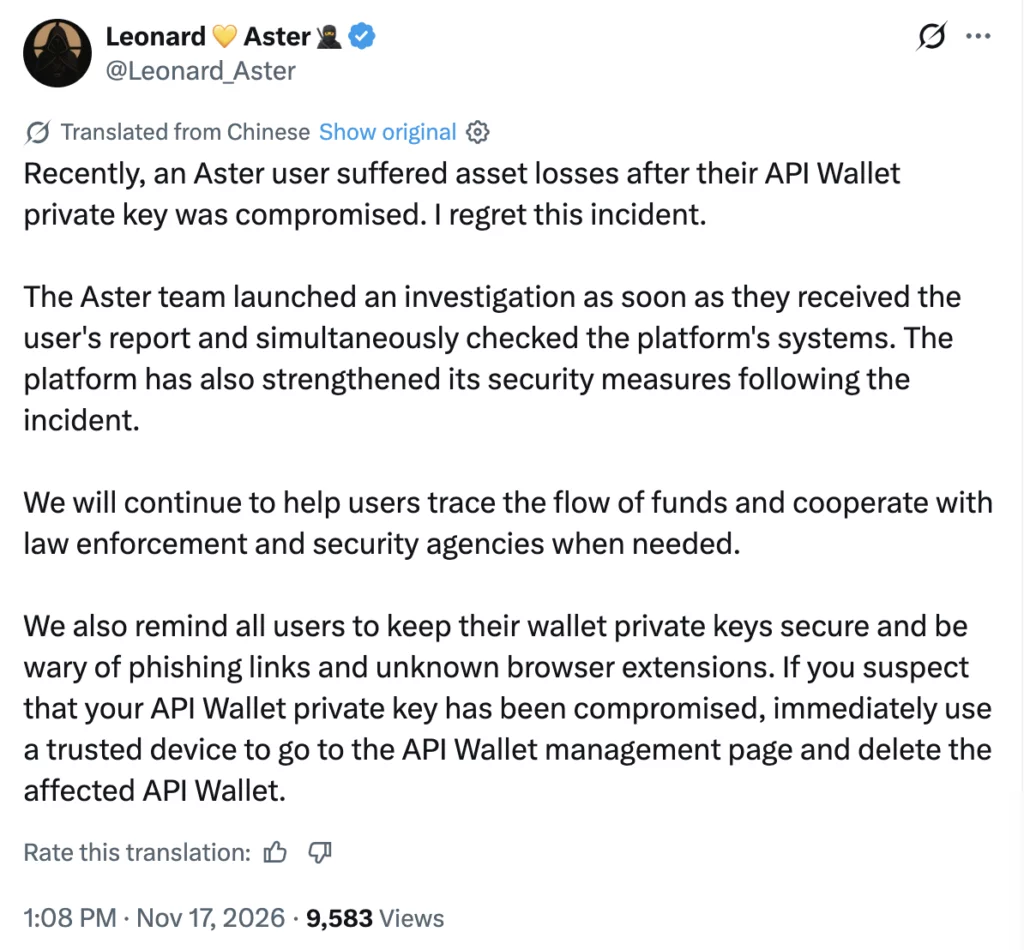
在 11 月 17 日於 X 上發布的聲明中,Aster 執行長 Leonard Leung 表示,這家去中心化永續期貨交易所在收到受影響用戶的報告後,立即開始調查該事件。團隊在對其平台系統進行檢查的同時,也審查了損失發生的相關情況。
「最近,一名 Aster 用戶在其 API Wallet 私鑰遭入侵後遭受了資產損失。我對這起事件感到遺憾,」Leonard 在聲明中寫道。
執行長的回應源於一名 Aster 用戶的投訴,該用戶報告因未經授權的交易而損失約 456 萬美元,其中包括比特幣持倉的轉移及隨後的出售。
Aster 用戶報告 456 萬美元的未經授權轉帳
這名在 X 上名為 furongfei 的受影響用戶披露,這些交易發生在北京時間 11 月 13 日凌晨。該用戶堅稱他們並未授權任何轉帳,且其主錢包的私鑰並未遭到入侵。
由 Lookonchain 報導的投訴細節顯示,有人使用透過 Aster 網頁介面自動生成的代理金鑰註冊了一個新帳戶。
該用戶描述的交易記錄顯示,在 44 分鐘內有七筆總計 4,564,675.50 USDT 的轉帳被轉入該新註冊的帳戶。在同一期間,33 枚 BTC 在該交易所的期貨與現貨市場之間被轉移了九次,隨後透過 17 筆市價訂單被出售。
該用戶聲稱,這七筆轉帳中沒有任何一筆帶有其主錢包的簽名。相反,這些交易是使用一個標識為「aster-desktop」的臨時私鑰簽署的,該私鑰是在用戶啟用交易並完成錢包授權時於瀏覽器本地生成的。
Aster 的 API Wallet 權限面臨審查
該用戶投訴的部分內容涉及分配給遭入侵交易憑證的權限。該用戶聲稱,該代理金鑰並未具有提款授權,且該帳戶的隱私設定禁止向其他用戶進行內部轉帳。
Aster 的官方 API 文件描述了現貨交易、永續期貨交易和提款的獨立權限。用戶可以授權代理錢包代表其執行指定操作,而無需使用其主錢包的私鑰來簽署每一筆交易請求。
該文件提供了配置允許的 IP 位址以及為授權代理設定到期時間的選項。帳戶持有人隨後可以修改權限或撤銷代理的授權。
Crypto.news 已聯繫 Aster,就所報告的損失、API Wallet 權限及潛在賠償尋求置評,但截至發稿時尚未收到回覆。
Aster 執行長承諾協助追回資金
與此同時,受影響用戶聲稱,該新註冊帳戶隨後透過 10 筆交易提取了約 456 萬 USDT。
據報導,部分資金透過跨區塊鏈網路轉移,其中 1,000 ETH 進入了加密貨幣混幣協議 Tornado Cash。另有 768.1 ETH 及約 994,000 USDT 據報透過 NEAR Intents 進行路由。
Leonard 表示,Aster 將持續參與尋找失蹤資產的行動。
「我們將繼續協助用戶追蹤資金流向,並在必要時與執法機關及安全機構合作,」該執行長寫道。
受影響用戶已要求以原始資產進行賠償,包括 33 BTC、約 220 萬 USDT 及強制平倉費用,且無需等待失蹤資金追回。
賠償請求包括保留平台伺服器日誌,並提供處理該案件的書面時間表。Leonard 在其最新聲明中並未宣布賠償決定。
另外,crypto.news 先前報導,Aster 在其原生代幣於數分鐘內從 0.7124 美元跌至 0.4812 美元後,於 11 月 16 日調查異常價格波動。Leonard 將該事件歸因於涉及高槓桿部位的清算,並形容該活動「很可能是惡意的」。
Aster 建議用戶撤銷遭入侵的 API 錢包
作為安全應對措施的一部分,Aster 敦促交易者保護其私鑰,並在開啟不熟悉連結或安裝瀏覽器擴充功能時保持謹慎。
「我們也提醒所有用戶妥善保管錢包私鑰,並警惕釣魚連結和未知的瀏覽器擴充功能,」Leonard 表示。
該執行長指示,認為其 API 錢包憑證可能已外洩的用戶,應從受信任的裝置存取平台。
Aster 的文件指出,刪除授權代理將撤銷其進行 API 交易的能力。Leonard 建議受影響用戶直接前往 API 錢包管理頁面,並立即刪除遭入侵的錢包。