簡述
- 據稱,駭客在11月7日入侵Trezor的配送合作夥伴Skladon後,匯出了約27,000筆Trezor訂單的記錄。
- 外洩的資料包括客戶地址和購買詳情,但Trezor表示錢包備份、PIN碼和助記詞並未曝光。
- 此次披露之前,Trezor的合作夥伴ShipMonk和Brevo今年早些時候也曾發生過各自獨立的資料外洩事件;該公司正在收緊其資料保留政策。
Trezor的「距離上次第三方外洩事件已過天數」計數器再次歸零。
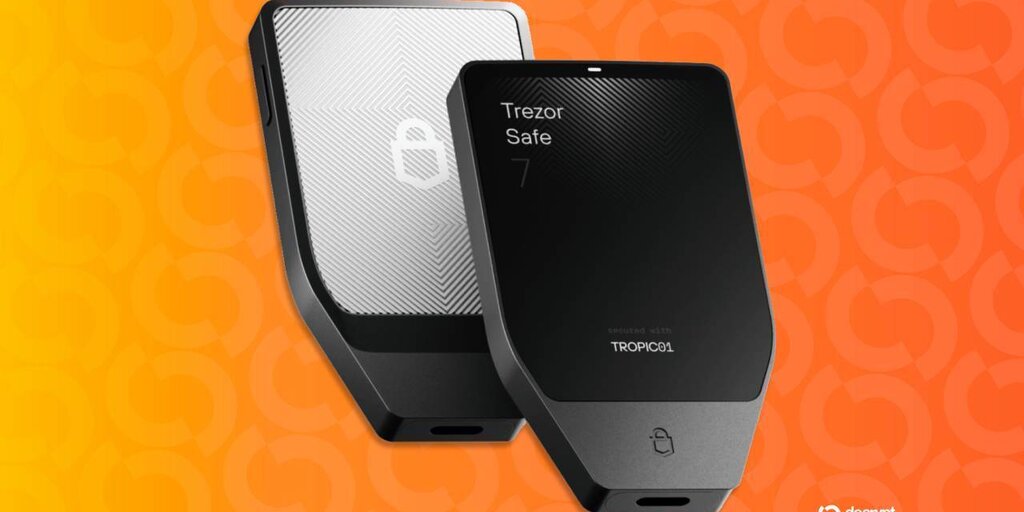
根據週一發布的公司披露,這一次,駭客存取了配送合作夥伴Skladon的系統,並可能匯出了與約27,000筆硬體錢包訂單相關的資訊。
入侵發生於11月7日,但Skladon直到11月15日才通知Trezor。外洩的記錄涵蓋8月9日至11月7日期間下的訂單,包括客戶的全名、電話號碼、收貨地址和電子郵件地址,以及他們購買的產品及其價格。
Trezor 表示其自身系統並未遭到入侵,也未涉及任何錢包備份、PIN 碼或助記詞。此次洩露本身並不能讓攻擊者轉移買家的加密貨幣,但它為攻擊者提供了可能具有危險性的組合:一個家庭住址,以及某人購買了用於儲存加密貨幣的設備的證據。
最新事件發生在八月物流合作夥伴遭駭與九月電子郵件供應商遭入侵之後,使得短短三個多月內發生了共三起獨立的第三方安全事件。
Trezor 表示,部分客戶已通報接到詐騙電話。犯罪分子可能引用錢包的確切型號與價格,讓一通未經請求的電話、簡訊或信件顯得可信,或利用住家地址來辨識可能持有加密貨幣的人。
第三方供應商的老問題
八月時,物流供應商 ShipMonk 遭遇入侵,最初看似影響不到 14,000 名 Trezor 客戶。一份更新的調查發現,另有 67,000 名 2019 年至 2021 年間的美國購買者紀錄,儘管 ShipMonk 曾保證這些紀錄已被刪除,卻仍予以保留,使總人數達到 80,689 人。
九月又發生另一起事件,這次是在行銷電子郵件供應商 Brevo。駭客利用 Trezor 的合法電子郵件管道散布一則虛假安全警告,敦促收件者安裝一款會要求提供錢包備份的應用程式。Trezor 後來表示,共有347,149 個電子郵件地址遭到匯出。
比特幣BTC · USD
$65,341−13%
11月9日11月11日11月13日11月15日11月16日
$75.4k$71.1k$66.9k$62.6k
24小時最高最高$65,502
24小時最低最低$63,879
成交量成交量$1.4B
 →
使用 USDC 購買 比特幣
由 Jupiter 提供技術支援
其影響可能不僅限於收件匣垃圾郵件。今年二月,偽造信件被寄送給硬體錢包持有者,信件上完整附有 Trezor 品牌標誌、全息圖以及導向釣魚網站的 QR 碼。
當被問及為何Trezor官方商店的訂單會涉及外部公司時,Trezor回應稱這基本上是物流問題,而非技術問題。「像我們這種規模和全球覆蓋範圍的公司,沒有第三方服務供應商就無法高效運營,」該公司在X上回覆一則評論時表示。
嗨,像我們這種規模和全球覆蓋範圍的公司,沒有第三方服務供應商就無法高效運營。盡可能在內部處理是我們的目標,但自行完成業務的每一個環節並不現實。Skladon是負責配送Trezor訂單的合作夥伴之一,…
— Trezor (@Trezor) 2026年11月16日
該公司表示,Skladon僅持有配送包裹所需的信息,而在內部處理全球配送的每一個環節並不現實。
Trezor表示,Skladon不向美國發貨,因此美國買家未受此次事件影響。受影響的客戶已在可能的情況下收到通知,不過部分在8月9日至14日期間下單的人可能不會收到電子郵件,因為Trezor已將其記錄匿名化。
該公司已在18個歐洲國家推出包裹櫃或取件點的匿名取件服務,讓買家無需提供家庭住址。該公司還正努力將訂單數據的保留期限從90天縮短至45天,並表示配送合作夥伴也將必須遵循同樣的政策。
Trezor建議客戶忽略與其訂單相關的意外來電和訊息,透過其官方支援網站核查任何疑慮,並且絕不分享錢包備份。該公司已通知資料保護主管機關,但尚未披露攻擊者是如何進入Skladon系統的。
加入72,000+位讀者