简讯
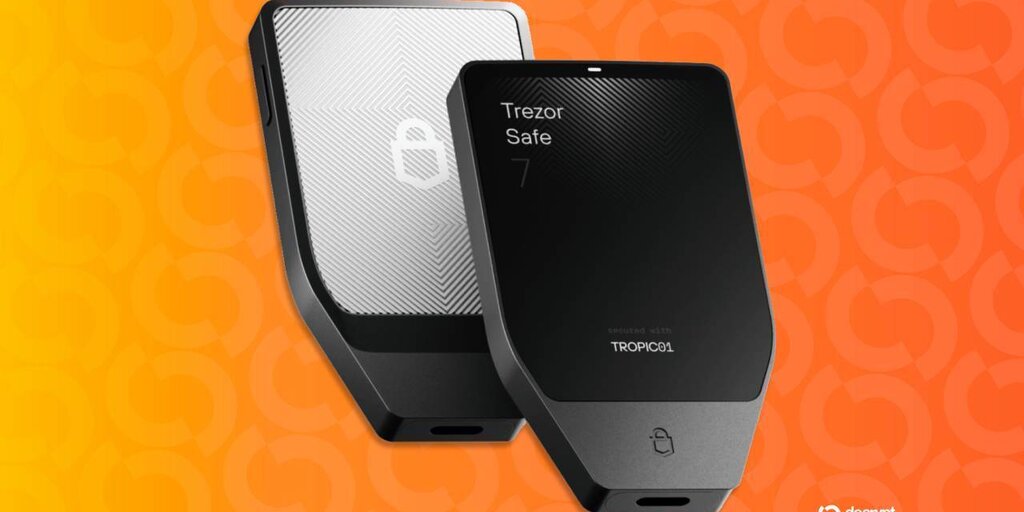
- 据称,黑客在11月7日入侵交付合作伙伴Skladon后,导出了约27,000份Trezor订单的记录。
- 泄露的数据包括客户地址和购买详情,但Trezor表示钱包备份、PIN码和助记词并未暴露。
- 此次披露之前,Trezor的合作伙伴ShipMonk和Brevo今年早些时候也分别发生了泄露事件;该公司正在收紧其数据保留政策。
Trezor的“距离上次第三方泄露已过去的天数”计数器再次归零。
根据周一发布的公司披露,这一次,黑客访问了运输合作伙伴Skladon的系统,并很可能导出了与约27,000份硬件钱包订单相关的信息。
入侵发生在11月7日,但Skladon直到11月15日才通知Trezor。泄露的记录涵盖8月9日至11月7日期间下的订单,包括客户的全名、电话号码、收货地址和电子邮件地址,以及他们购买的产品及其价格。
Trezor 表示其自身系统并未遭到入侵,也不涉及任何钱包备份、PIN 码或助记词。此次泄露本身并不能让攻击者转移买家的币,但它给了攻击者一个潜在危险的组合:一个家庭住址,以及某人购买了用于存储加密货币的设备的证据。
最新事件紧随8月份的物流合作伙伴遭黑客攻击和9月份的电子邮件服务提供商数据泄露之后,使得短短三个多月内发生了三起独立的第三方安全事件。
Trezor表示,部分客户已报告接到诈骗电话。犯罪分子可能会引用钱包的确切型号和价格,使未经请求的电话、短信或信件显得合法,或利用家庭住址来识别可能持有加密货币的人。
第三方供应商的老问题
8月,物流提供商ShipMonk遭遇了一次数据泄露,最初似乎影响了不到14,000名Trezor客户。一项更新的调查发现了另外67,000名2019年至2021年间美国买家的记录,尽管ShipMonk曾保证这些记录已被删除,但仍被保留,使总数达到80,689人。
9月又发生了一起事件,这次是在营销电子邮件提供商Brevo。黑客利用Trezor的合法电子邮件渠道分发了一份虚假安全警告,敦促收件人安装一个要求提供钱包备份的应用程序。Trezor随后表示,347,149个电子邮件地址已被导出。
比特币BTC · 美元
$65,341−13%
11月9日11月11日11月13日11月15日11月16日
$75.4k$71.1k$66.9k$62.6k
24小时最高最高$65,502
24小时最低最低$63,879
成交量成交量$1.4B
市场预测赔率来自 Myriad
 →
使用 USDC 购买 比特币
由 Jupiter 提供支持
其影响可能不止于收件箱垃圾邮件。今年二月,伪造信件被寄送给硬件钱包持有者,信件上带有 Trezor 品牌标识、全息图和二维码,二维码指向钓鱼网站。
当被问及为何Trezor官方商店的订单会涉及一家外部公司时,Trezor回应称这基本上是一个物流问题,而非技术问题。该公司在回复X上的一条评论时表示:“像我们这样规模和全球覆盖范围的公司,如果没有第三方服务提供商,就无法高效运营。”
你好,像我们这样规模和全球覆盖范围的公司,如果没有第三方服务提供商,就无法高效运营。尽可能多地在内部处理是目标,但自己完成业务的每一个环节并不现实。Skladon是交付Trezor订单的合作伙伴之一,…
— Trezor (@Trezor) 2026年11月16日
该公司表示,Skladon仅持有配送包裹所需的信息,而在内部处理全球分销的每一个环节并不现实。
Trezor表示,Skladon不向美国发货,因此美国买家未受此次事件影响。受影响的客户已在可能的情况下收到通知,不过在8月9日至14日期间下单的部分人员可能不会收到电子邮件,因为Trezor已经对其记录进行了匿名化处理。
该公司已在18个欧洲国家推出了在包裹柜或取件点匿名取件的服务,让买家可以避免提供家庭住址。该公司还正在努力将订单数据的保留期限从90天缩短至45天,并表示运输合作伙伴也将必须遵循同样的政策。
Trezor建议客户忽略有关其订单的意外来电和消息,通过其官方支持网站核实任何疑虑,并且绝不分享钱包备份。该公司已通知数据保护机构,但尚未披露攻击者是如何进入Skladon系统的。
加入72,000多名读者